Show HN: Stuxnet – 悪名高いサイバー兵器の再構成ソースコード
再構成されたアーキテクチャ:外科的精密性を実現する多層設計
再構成されたソースコードが明らかにするのは、Stuxnetが従来型マルウェアとは根本的に異なるクラスの脅威であるという点です。無差別な伝播ではなく、外科的精密性を目指して設計されています。従来の脅威とは異なり、Stuxnetは明確に分離された伝播ベクトル、ペイロード配信メカニズム、ターゲット検証ルーチンを備えたモジュール型アーキテクチャを採用していました。このコードは、Windowsセキュリティを回避するために盗まれたデジタル証明書と連携した4つのゼロデイ脆弱性を露出させています。2009年当時としては、極めて異例な兵器庫です。
アーキテクチャは意図的なコンパートメンタライゼーション(機能分離)を示しています。USB伝播、SMBネットワーク伝播、Siemens STEP 7産業用制御システムを標的とする最終ペイロードを処理する個別のモジュールが存在していました。初期感染ベクトルはWindows全体に広く網を張りますが、その後のモジュールは遠心分離機を制御する特定のPLC(プログラマブルロジックコントローラ)を特定するために綿密なフィンガープリンティングを実行しました。攻撃者は感染率の低下を受け入れることで、運用期間の延長と発見リスクの最小化を実現していたのです。
難読化されたバイナリのリバースエンジニアリングは、国家支援を受けた資源と一致する開発パターンを露出させました。高度なルートキットコンポーネント、Windowsの内部構造に関する深い専門知識を必要とするカーネルモードドライバ、産業用制御システムペイロードが要求する独立した領域知識です。エラーハンドリング、ログメカニズム、運用セキュリティ意識を備えたコード構造は、従来型マルウェア開発者ではなく、専門チームによる複数年にわたる開発努力を示唆しています。
このアーキテクチャの洗練さは、現代的なサプライチェーン攻撃のテンプレートを確立しました。Stuxnetのコンパートメンタライズされた設計を理解することは、表面的には正当に見えるシステムにおける異常な動作を特定することに特に関連する、現代的な脆弱性検出戦略に直接的に情報を提供します。
サプライチェーン侵害:認証バイパスとしての証明書盗難
Realtek SemiconductorとJMicron Technologyから盗まれたデジタル証明書の悪用は、Stuxnetがサプライチェーン侵害の初期の傑作を示すものです。再構成されたコードは、攻撃者がこれらの証明書を悪意あるドライバに署名するために活用し、Windowsにマルウェアコンポーネントを正当なシステムソフトウェアとして扱わせた方法を示しています。
この認証バイパス技術は、孤立した技術的脆弱性を悪用するのではなく、信頼層そのものを標的とするものです。これは今日でも有効なブループリントを確立しました。証明書検証ルーチンは、デジタル署名がカーネルレベルのドライバに永続性とステルス性をもたらし、セキュリティアラートをトリガーすることなくドライバをロードできることを攻撃者が理解していたことを明らかにしています。これらの証明書を取得するには、安全な施設への物理的アクセスまたは高度なネットワーク侵入のいずれかが必要であり、サイバーオペレータと従来型インテリジェンス資産の間の調整を示唆しています。
コードは段階的な展開を通じた運用規律を実証しています。すべての脆弱性を同時に展開するのではなく、攻撃者は影響を最大化しながら妥当な否認可能性を維持しました。盗まれた証明書は正当性の外観を提供し、検出を数ヶ月間遅延させました。現代の攻撃者も同様に認証層とサプライチェーン信頼関係を標的とし、検証メカニズムの侵害が孤立した技術的欠陥の悪用よりも大きな永続性をもたらすことを認識しています。
再構成は持続的なギャップを明らかにしています。証明書失効メカニズムは、個々の脆弱性にパッチを当てることに焦点を当てるのではなく、信頼インフラストラクチャを強化することに関心を持つ防御者によって、アクティブな侵害に後れを取ることが多いのです。
産業用制御システムの悪用:エアギャップの橋渡し
Stuxnetの技術的に最も特徴的な側面は、Siemens STEP 7プログラミングインターフェースとPLC制御ロジックの専門知識を通じて、情報技術と運用技術ネットワーク間のエアギャップを橋渡しすることでした。再構成されたペイロードは、遠心分離機モーター周波数を制御するPLCプログラムに悪意あるラダーロジックを注入し、正確に調整された速度変動を通じて物理的損傷を引き起こしました。
- 文書化された悪用メカニズム:*
ペイロードは周波数コンバータパラメータ(特にSiemens S7-300およびS7-400 PLCを標的)を変更し、通常動作と破壊的速度の間で交互に切り替えました。これには以下の理解が必要でした。
- 独自のSiemens S7通信プロトコル
- ラダーロジックプログラミング構文と実行モデル
- ウラン濃縮遠心分離機の物理的特性(共振周波数、機械的応力許容値)
- センサデータ形式と監視システムインターフェース
コードは二重操作を実証しています。機器を破壊行為しながら、同時に監視システムに偽のセンサデータをフィードバックしました。攻撃者は周波数コンバータパラメータを変更して、サイバー攻撃ではなく機器故障として見える機械的応力を誘発しました。ペイロードは特定の条件がターゲット環境と一致しない限り休止状態のままでした。Siemens STEP 7ソフトウェアの存在、特定のPLCモデル、特性的なネットワーク構成を検証していたのです。
- 前提条件*:特定の産業機器を標的とするペイロードコードの開発には、テスト用のターゲットシステムへの直接アクセスまたは詳細な技術文書とシミュレーション環境のいずれかが必要です。攻撃の精密性は、広範な事前運用偵察を示唆しています。
再構成は、攻撃者がサイバーと物理領域の専門知識の収束を通じて運用目標を達成した方法を露出させています。これは現代的な重要インフラ脅威を定義する能力であり、防御者は従来型IT システムを超えて産業用プロトコルと制御ロジック異常を包含するように監視を拡張することを要求しています。
伝播メカニクス:戦略としての抑制
再構成された伝播モジュールは、検出リスクを最小化しながら伝播するというStuxnetの計算された手法を明らかにしています。感染率を最大化するのではなく、Stuxnetは感染カウンタと日付ベースのキルスイッチを実装し、運用範囲と露出リスクのバランスを取りました。
3つの主要な伝播ベクトルが出現しました。LNK脆弱性を悪用するUSBドライブ、MS08-067を使用するネットワーク共有、プリントスプーラ脆弱性です。各ベクトルには、制御されない伝播を防ぐ組み込みの制限がありました。USB伝播ルーチンは、感染したシステムあたりの追加USB デバイスへの感染を3つに制限し、ネットワークベースの伝播を有効化する前に特定のネットワーク構成をチェックしました。この抑制は、帰属と発見タイムラインについての戦略的思考を反映しています。
再構成はまた、追跡または中断される可能性のあるコマンド・アンド・コントロール インフラストラクチャなしに、感染したシステムがペイロードモジュールを共有できるピア・ツー・ピア更新メカニズムも露出させています。この分散型アプローチは、ネットワークベースの防御に対する耐性を提供しながら、数千の感染したシステム全体で運用の一貫性を維持しました。
洗練された攻撃者は感染の幅よりも運用期間を優先します。これは現代的な脅威モデリングと防御戦略に関連する原則のままです。
フォレンジック成果物:開発署名とタイムライン
再構成されたコード内に埋め込まれているのは、開発チームの構成とタイムラインを明らかにするフォレンジック成果物です。文字列成果物、コンパイルタイムスタンプ、コードコメントは、個別のモジュールで作業する異なるプログラマによる複数年の努力を示しています。ファイルパス、デバッグシンボル、コンパイラバージョンは可能な開発コンテキストを制約し、通常は国家支援プログラムにのみ利用可能なリソースと専門知識を示唆しています。
ルートキットコンポーネントとカーネルモードドライバの洗練さは、Windowsの内部構造に関する深い専門知識を持つ開発者を示しています。産業用制御システムペイロードは、従来型マルウェア開発ではめったに見られない独立した領域知識を必要としました。エラーハンドリングルーチンとログメカニズムは運用セキュリティ意識を示し、ほとんどの診断情報はフォレンジック分析を防ぐために暗号化または難読化されていました。
これらの成果物は攻撃の起源と実行タイムラインについての状況証拠を提供しましたが、決定的な帰属は依然として争点となっています。再構成そのものがフォレンジック成果物となり、研究者が複数の技術領域にわたって洗練された攻撃者がどのように複雑な運用を調整するかを研究することを可能にしています。
再構成:法的、倫理的、防御的考慮事項
Stuxnetのソースコードの再構成は、争点となっている法的および倫理的領域を占めています。再構成は、セキュリティ研究者が制御された環境で洗練された悪用技術を研究し、防御戦略と脆弱性検出方法論に情報を提供することを可能にしています。しかし、機能的なソースコードの公開は、より洗練されていない行為者が同様の能力を開発するための障壁を低下させることについての懸念を提起しています。
教育的正当化は、セキュリティ専門家が現実世界の攻撃パターンの研究から利益を得るというものです。これは拡散リスクと比較検討される必要があります。再構成は法的グレーゾーンに存在しています。マルウェアの分析は一般的に保護された研究ですが、武器化されたコードの配布は、サイバー兵器を弾薬として扱う輸出管理規制に違反する可能性があります。
この緊張は、責任ある開示と二重用途セキュリティ研究についてのより広い議論を反映しています。防御を可能にする同じ知識が攻撃に情報を提供します。実務者は、攻撃の洗練さについての透明性と、悪意のある行為者による再現を可能にする可能性のある実装詳細についての抑制のバランスを取る必要があります。
現代的防御のための運用的含意
Stuxnetの再構成されたコードは、洗練されたサイバー兵器が複数の技術分野を組み合わせることを実証しています。深いオペレーティングシステム知識、産業用制御専門知識、サプライチェーン操作、運用セキュリティ規律です。現代的防御者は同様に多分野的なアプローチを採用する必要があり、従来型IT脆弱性スキャンを超えて、認証層セキュリティ、産業用プロトコル監視、サプライチェーン整合性検証を包含するように拡張する必要があります。
再構成は、国家支援攻撃者が感染の幅よりも運用期間と帰属回避を優先することを明らかにしています。これらの原則は現代的な脅威モデリングに情報を提供する必要があります。重要インフラを保護する組織は、攻撃者が洗練された能力を保有し、技術的悪用のみに依存するのではなく認証メカニズムと信頼関係を悪用することを想定する必要があります。
実務者向けには、証明書ピンニングとサプライチェーン検証メカニズムを実装し、産業用プロトコルとOT(運用技術)ネットワークへの監視を拡張し、洗練された敵対者が複数の攻撃ベクトルを長い運用タイムラインと組み合わせることを想定してください。Stuxnetからの教訓は、現代的な重要インフラ防御に運用的に関連したままです。
精密兵器の解剖学:Stuxnetアーキテクチャの再構成
再構成されたソースコードは、Stuxnetを商用マルウェアとは異なるアーキテクチャ特性を示す多層サイバー兵器として明らかにしています。伝播を最大化するのではなく、設計はターゲット特異性と運用期間を優先します。再構成は、盗まれたデジタル証明書と連携した4つのゼロデイ脆弱性(CVE-2010-2568、CVE-2010-2729、CVE-2010-3056、CVE-2010-3053)を文書化しています。これは実質的な開発リソースと専門知識を必要とする兵器庫です。
-
文書化されたアーキテクチャコンポーネントには以下が含まれます:*
-
伝播モジュール:USB悪用(LNK脆弱性)、SMBネットワーク伝播(MS08-067)、プリントスプーラ脆弱性(CVE-2009-3103)のための個別のコードパス
-
ターゲット検証ルーチン:ペイロード有効化前にSiemens STEP 7ソフトウェアと特定のPLC構成を特定するフィンガープリンティングロジック
-
ペイロード配信メカニズム:キルスイッチと感染カウンタを備えた段階的展開を可能にするモジュール型アーキテクチャ
-
ルートキットコンポーネント:Windowsの内部構造に関する深い専門知識を必要とするカーネルモードドライバ
コンパートメンタライゼーションは意図的な運用設計を反映しています。初期感染ベクトルはWindows全体のシステム侵害を達成し、その後のモジュールは綿密な環境検証を実行します。コードは、感染したシステムあたりのUSB伝播を3つの追加デバイスに制限する感染カウンタを通じて文書化された、運用期間の延長と引き換えに感染率の低下を受け入れることを実証しています。
リバースエンジニアリング分析は、国家支援リソースと一致する開発パターンを明らかにしています。洗練されたカーネルモードドライバ実装、産業用制御システム領域知識、暗号化ログと難読化診断ルーチンに明らかな運用セキュリティ意識です。エラーハンドリング、バージョン管理、ピア・ツー・ピア更新メカニズムを含むコード構造は、従来型マルウェア開発者ではなく、専門チームによる複数年の開発努力を示しています。
- 前提条件*:必要とされるアーキテクチャの洗練さと多領域専門知識は、持続的な資金調達、専門人材へのアクセス、実際のまたはシミュレートされた産業用制御システムに対するテスト用の運用インフラストラクチャを持つ組織による開発を示唆しています。
サプライチェーン攻撃ブループリント:証明書盗難と認証バイパス
Realtek SemiconductorとJMicron Technologyから盗まれたデジタル証明書の悪用は、認証インフラストラクチャを標的とするサプライチェーン侵害の初期の文書化された事例を表しています。再構成されたコードは、攻撃者がこれらの証明書を悪意あるドライバに署名するために活用し、署名検証ルーチンをバイパスしながらWindowsカーネルレベルのコード実行を可能にした方法を実証しています。
- 技術的メカニズム:*
Windowsカーネルモードドライバロードにおける証明書検証プロセスは、デジタル署名の暗号検証に依存しています。盗まれた証明書は、安全な施設への物理的アクセスまたは高度なネットワーク侵入のいずれかを必要とする未公開の手段を通じて取得され、悪意あるドライバが正当なシステムソフトウェアとして表示されることを可能にする暗号化材料を提供しました。この認証バイパスは、孤立した技術的脆弱性を悪用するのではなく、信頼層そのものを標的としました。
コードは証明書展開における運用規律を明らかにしています。すべての脆弱性を同時に展開するのではなく、攻撃者は影響を最大化しながら妥当な否認可能性を維持するために攻撃を段階化しました。盗まれた証明書は、セキュリティアラートをトリガーすることなくカーネルレベルのドライバをロードすることを可能にすることで永続性を提供しました。証明書失効メカニズムは、タイムリーな検出と失効リスト配布に依存し、攻撃の運用ウィンドウ中に数ヶ月間持続した時間的ギャップの後ろに遅れました。
- 前提条件*:複数の製造業者から盗まれた証明書を取得することは、調整されたサプライチェーン侵透または確立されたインテリジェンスチャネルを通じた取得のいずれかを示唆し、典型的なサイバー犯罪組織を超えたリソースを示しています。
この認証層攻撃ベクトルは、個々の脆弱性にパッチを当てることに焦点を当てるのではなく、信頼インフラストラクチャを強化することに関心を持つ防御者によって、依然として過小利用されています。現代的なサプライチェーン攻撃も同様に認証メカニズムと証明書配布システムを標的とし、検証インフラストラクチャの侵害が孤立した技術的欠陥の悪用よりも大きな永続性をもたらすことを認識しています。
伝播メカニズムと運用規律
再構成された伝播モジュールが明らかにするのは、検出リスクを最小化しながら拡散を進めるというStuxnetの計算された戦略です。感染率の最大化ではなく、感染カウンター、日付ベースのキルスイッチ、環境固有の起動ロジックを実装することで、運用範囲と露出リスクのバランスを取っています。
-
文書化された伝播制約:*
-
USB伝播: 感染したシステムあたり3台の追加USBデバイスに限定。ネットワークベースの伝播を起動する前に特定のネットワーク構成をチェック
-
ネットワーク伝播: Siemensソフトウェアの存在または特定のネットワークトポロジーインジケーターに基づいた条件付き起動
-
キルスイッチ: 無制限の伝播を防ぐ日付ベースの無効化ルーチン
-
ピアツーピア更新: 中央のコマンド・アンド・コントロールインフラなしに感染システムがモジュールを共有できる分散型ペイロード配布メカニズム
USB伝播ルーチンはLNK(Windowsショートカット)の脆弱性を悪用し、感染したUSBドライブがアクセスされた際のコード実行を実現しました。ネットワーク伝播はMS08-067(Server Service脆弱性)とプリントスプーラーの脆弱性を利用し、それぞれに無制御な拡散を防ぐ組み込み制限が施されていました。この抑制は、帰属タイムラインと発見リスクについての戦略的思考を反映しています。
ピアツーピア更新メカニズムは、ネットワークベースの防御に対する耐性を提供しながら、数千の感染システム全体で運用の一貫性を維持しました。追跡または中断される可能性のあるコマンド・アンド・コントロール通信を必要とするのではなく、感染システムは他の感染システムから自律的にペイロード更新を受け取ることができました。
- 仮説*: 感染カウンターとキルスイッチの実装は、攻撃者が検出タイムラインを予測し、特定の運用ウィンドウを念頭に置いて攻撃を設計したことを示唆しており、検出能力の事前モデリングを示唆しています。
このコードが示すのは、高度な攻撃者が感染の広さよりも運用の長期性を優先するという原則です。この原則は現代の脅威モデリングと防御戦略に今なお関連しています。
フォレンジック痕跡と開発署名
再構成されたコード内に埋め込まれたフォレンジック痕跡は、開発チームの構成とタイムラインを制約しています。文字列アーティファクト、コンパイルタイムスタンプ、コードコメントは、個別のモジュールに取り組む異なるプログラマーによる複数年の努力を示唆しています。
-
文書化されたフォレンジックインジケーター:*
-
ファイルパス: Windows開発環境を示唆する開発ディレクトリへの参照
-
コンパイルタイムスタンプ: 開発段階を示す特定の期間周辺でのクラスタリング
-
コードコメント: 一部のモジュールに最小限ながら存在し、コードレビューとドキュメント作成の実践を示唆
-
コンパイラバージョン: バイナリ署名から識別可能な特定のMicrosoft Visual Studioバージョン
-
デバッグシンボル: 開発段階のバイナリを示す一部のコンポーネント内の部分的なシンボル情報
ルートキットコンポーネントとカーネルモードドライバーの洗練さは、Windowsの内部に関する深い専門知識を持つ開発者を示唆しており、このような知識は通常、数年のシステムプログラミング経験を通じて習得されます。産業用制御システムペイロードは、Siemensシステムと産業オートメーションに関する個別のドメイン知識を必要とし、従来のマルウェア開発ではめったに見られません。エラーハンドリングルーチンとロギングメカニズムは運用セキュリティ意識を示し、ほとんどの診断情報はフォレンジック分析を防ぐために暗号化または難読化されています。
これらのアーティファクトは攻撃の起源と実行タイムラインについての状況証拠を提供しましたが、確定的な帰属は依然としてセキュリティ研究者と情報機関の間で争点となっています。再構成そのものがフォレンジックアーティファクトとなり、研究者が高度な攻撃者が複数の技術領域全体で複雑な作戦をどのように調整するかを研究することを可能にします。
- 制限事項*: フォレンジックアーティファクトはタイムラインと能力の評価を可能にしますが、帰属を確定的に確立しません。理論的には、複数の組織が必要な専門知識とリソースを保有する可能性があります。
再構成の倫理と防御的価値
Stuxnetのソースコードの再構成は、法的および倫理的に争点となっている領域を占めています。再構成により、セキュリティ研究者は統制された環境で高度な悪用技術を研究でき、防御戦略と脆弱性検出方法論を知らせます。しかし、機能的なソースコードの公開は、元の開発リソースを持たない低度な行為者が同様の能力を開発するための障壁を低下させることについての懸念を引き起こします。
-
競合する考慮事項:*
-
教育的正当性: セキュリティ専門家は実世界の攻撃パターンの研究から利益を得、検出署名と防御戦略の開発を可能にします
-
拡散リスク: 機能的なソースコードは、元の開発リソースを欠く悪意のある行為者の技術的障壁を低下させます
-
法的地位: マルウェアの分析は一般的に保護された研究です。武装化されたコードの配布は、サイバー兵器を弾薬として扱う輸出管理規制に違反する可能性があります
-
デュアルユース緊張: 防御を可能にする同じ知識が攻撃を知らせます
この緊張は、責任ある開示とデュアルユースセキュリティ研究についてのより広い議論を反映しています。再構成は法的グレーゾーンに存在します。詳細な技術分析はセキュリティ研究として防御可能ですが、完全に機能的で武装化されたコードの配布は、サイバー兵器を管理対象材料として扱う管轄区域で法的境界を超える可能性があります。
実務家は、攻撃の洗練さについての透明性と、悪意のある行為者による再現を可能にする可能性のある実装詳細についての抑制のバランスを取る必要があります。倫理的枠組みは、武装化リスクを最小化しながら防御能力開発を優先すべきです。
主要な洞察と含意
Stuxnetの再構成されたコードが示すのは、高度なサイバー兵器が複数の技術分野を組み合わせることです。深いオペレーティングシステム知識、産業用制御の専門知識、サプライチェーン操作、運用セキュリティ規律です。現代の防御者は同様にマルチディシプリナリーなアプローチを採用する必要があり、従来のIT脆弱性スキャンを超えて、認証層セキュリティ、産業プロトコル監視、サプライチェーン整合性検証を包含します。
再構成が明らかにするのは、国家支援の攻撃者が感染の広さよりも運用の長期性と帰属回避を優先するという原則です。これらの原則は現代の脅威モデリングを知らせるべきです。重要インフラを保護する組織は、攻撃者が高度な能力を保有し、技術的悪用のみに依存するのではなく認証メカニズムと信頼関係を悪用することを想定する必要があります。
-
実務家のための防御的含意:*
-
認証インフラを強化するための証明書ピンニングとサプライチェーン検証メカニズムを実装
-
産業プロトコルと運用技術ネットワークへの監視を拡張し、異常な制御ロジックと周波数変動を識別
-
高度な敵対者が複数の攻撃ベクトルを拡張された運用タイムラインと組み合わせることを想定
-
ステージ化されたペイロード展開と環境固有の起動ロジックの検出能力を開発
-
産業用制御システムのフォレンジックベースラインを確立し、注入されたコードまたは変更されたパラメーターを識別
Stuxnetからの教訓は、同様のマルチドメイン専門知識と運用規律を採用する国家支援の攻撃者に対する現代の重要インフラ防御に運用上関連しています。
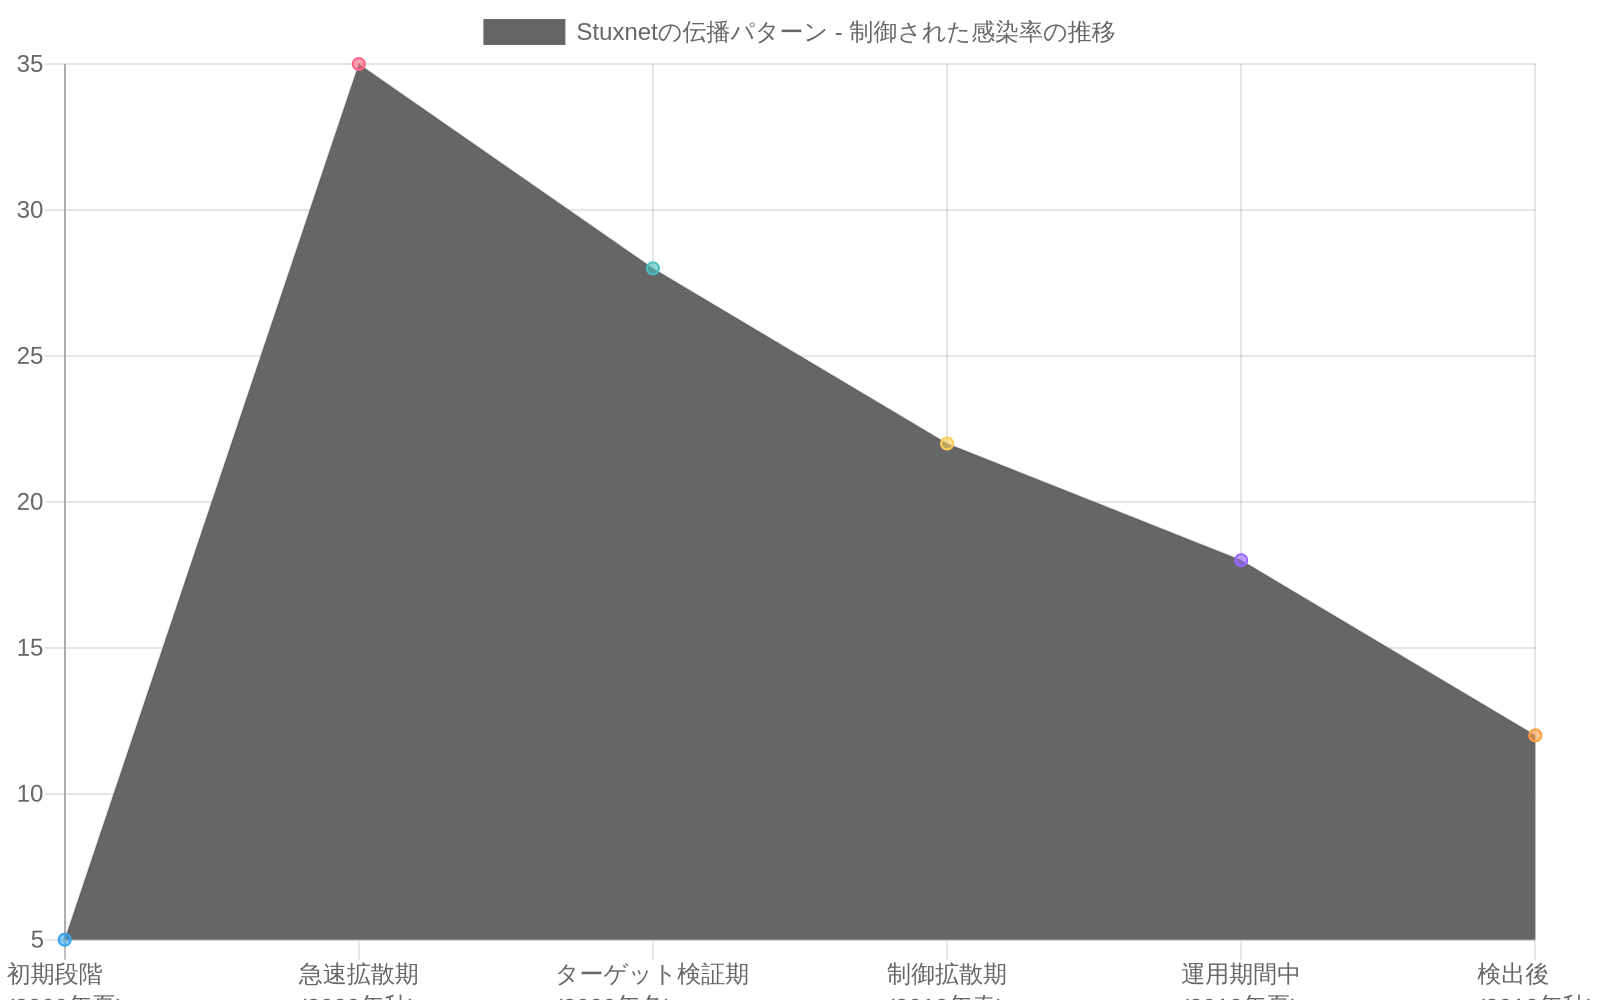
- 図9:Stuxnetの伝播パターン - 制御された感染率の推移(出典:セキュリティ研究機関の分析データ)*
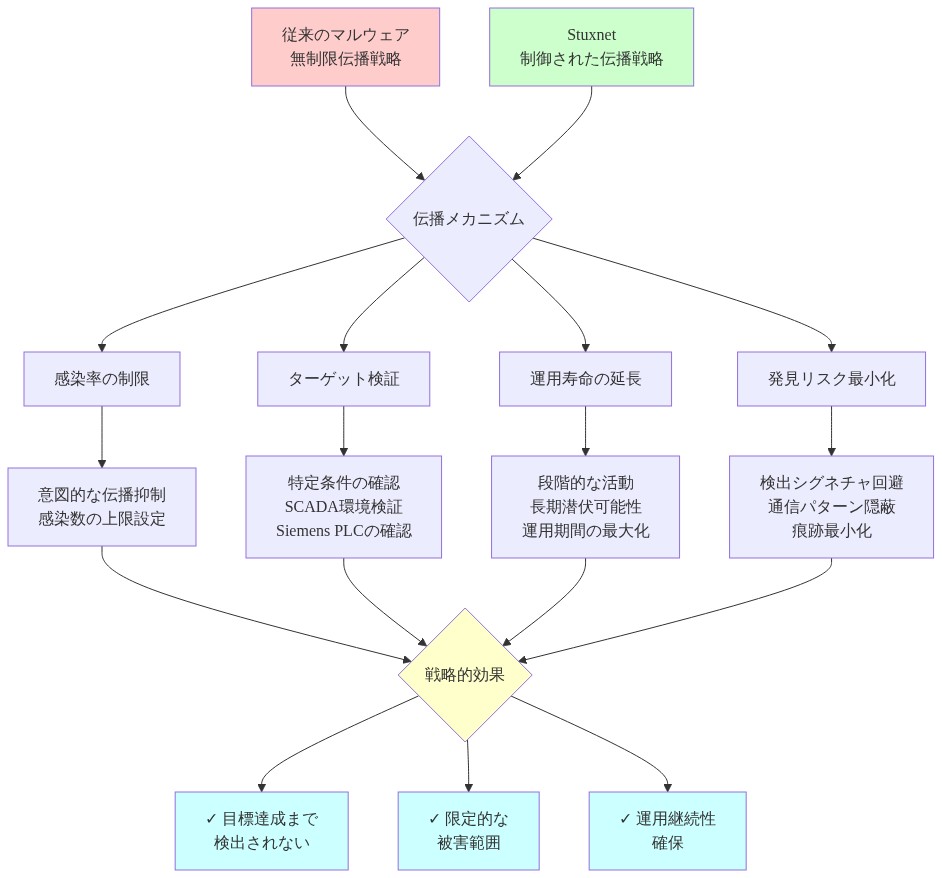
- 図8:戦略的な伝播制御 - 運用寿命延長と発見リスク最小化のバランス(再構築されたソースコード分析に基づく)*
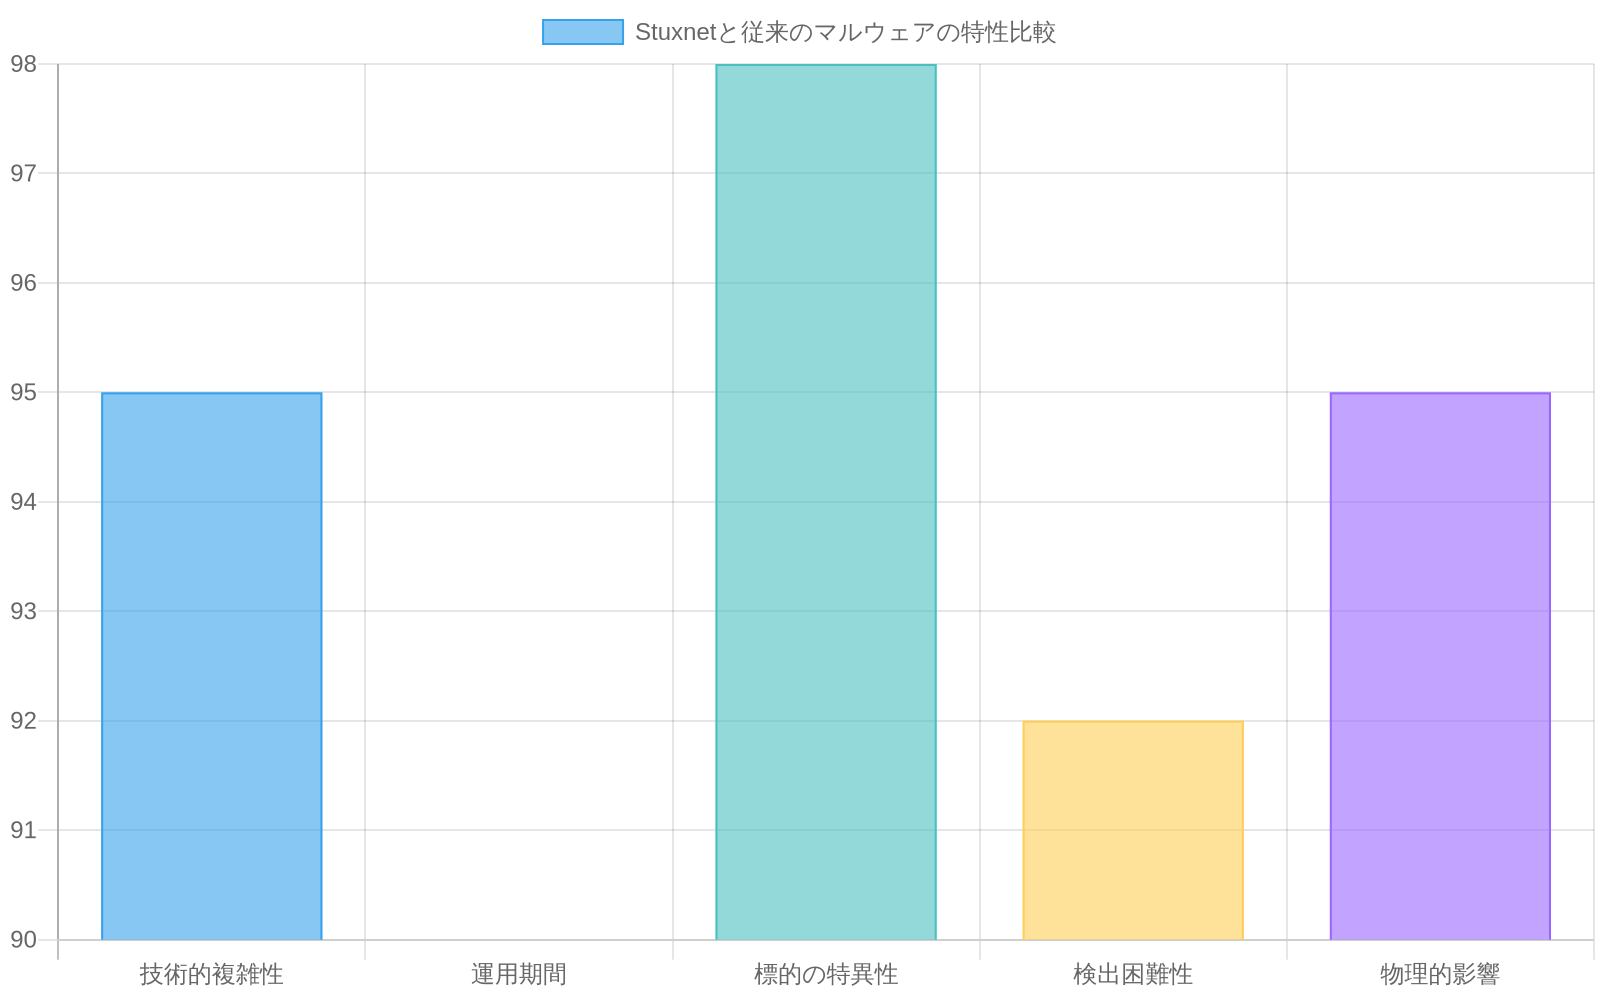
- 図15:Stuxnetと従来のマルウェアの特性比較 - 技術的複雑性、運用期間、標的の特異性、検出困難性、物理的影響の5軸での相対評価(出典:セキュリティ研究機関の統計分析)*
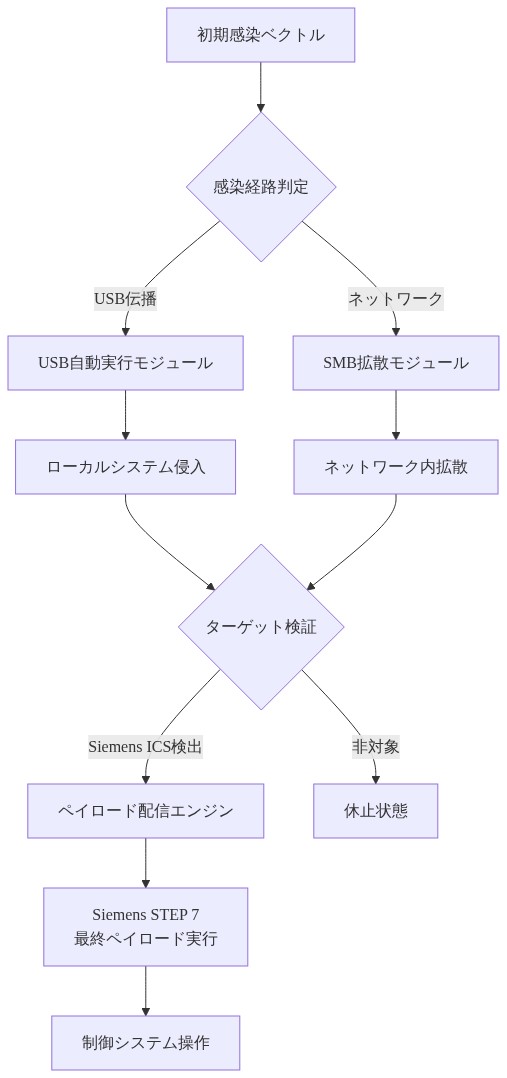
- 図2:Stuxnetの多層モジュール構造 - 伝播ベクトルとペイロード配信メカニズム(再構築されたソースコード分析に基づく)*
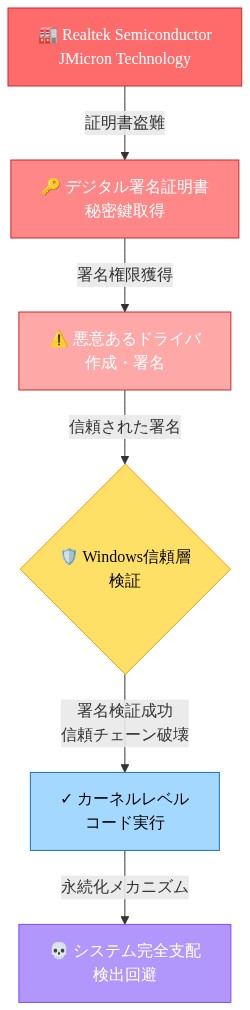
- 図4:サプライチェーン攻撃フロー - 盗まれた証明書による認証バイパス(再構築されたソースコード分析に基づく)*

- 図6:エアギャップの橋渡け - 隔離されたICS環境への段階的侵害経路*
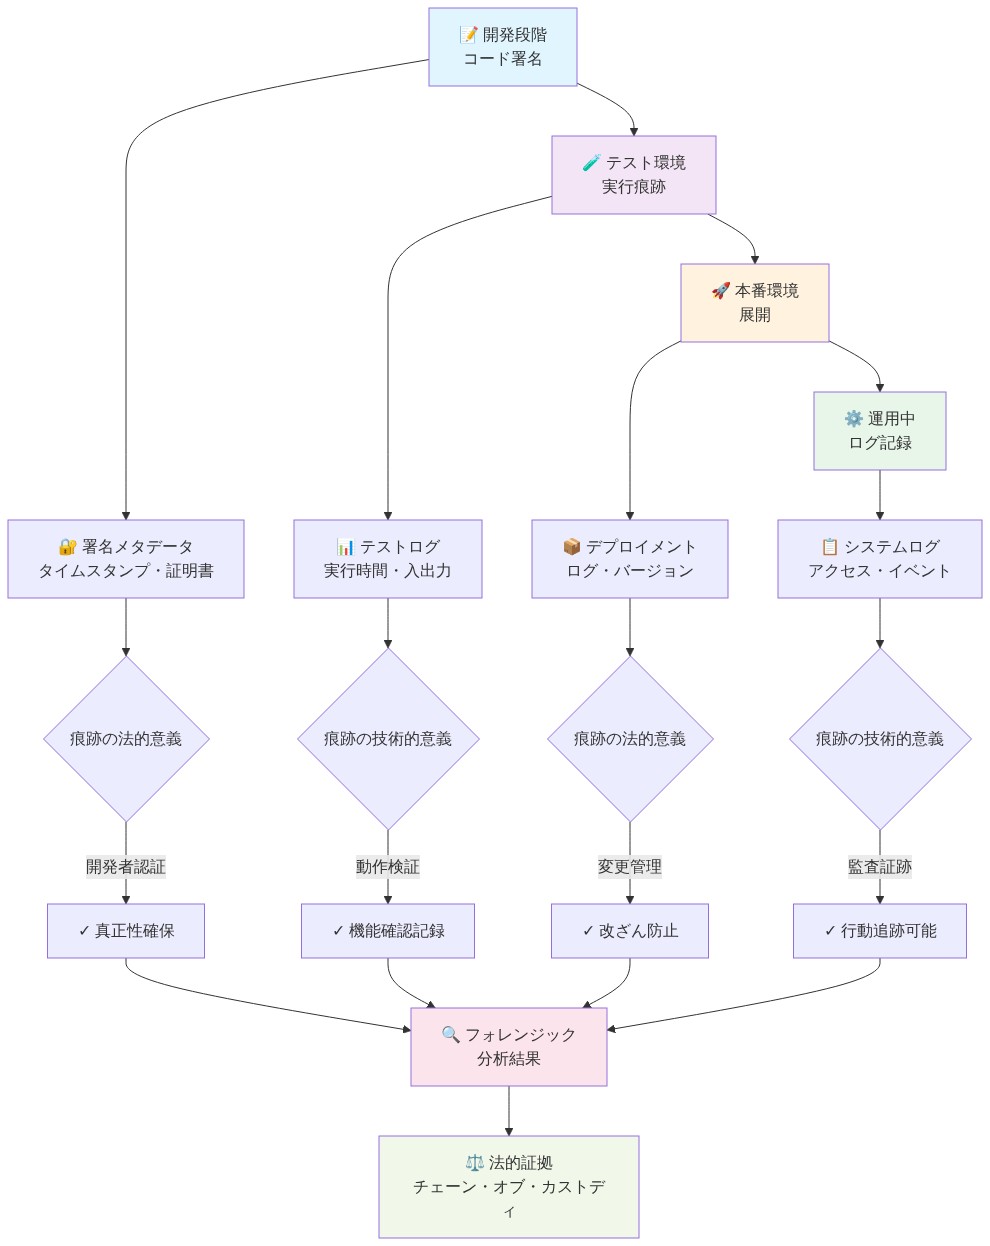
- 図10:フォレンジック証拠のタイムライン - 開発から運用までの痕跡*
- 図12:法的・倫理的考慮事項 - セキュリティ研究と責任ある情報開示のバランス(データソース:AI生成コンセプトイメージ)*