X が Nitter というオープンソースプロジェクトに対してスクレイピング疑惑で警告状を送付
警告状:法的主張と技術的現実
X Corporation は、X のプラットフォームへの代替フロントエンドインターフェースを提供するオープンソースプロジェクト Nitter に対して警告状を送付し、運用中のインスタンスの終了とソースコードリポジトリの削除を要求しています。この措置の法的根拠は、主に二つの主張に基づいています。すなわち、(1) X の利用規約に違反する無許可の自動データ収集、および (2) コンピュータ詐欺・不正アクセス法 (CFAA) 18 U.S.C. § 1030 の潜在的違反です。
X の検出メカニズムは、おそらく高度なボット識別技術を採用しています。具体的な手法は企業秘密として保護されていますが、文書化されたアプローチには行動パターン分析が含まれます。これは、リクエストのタイミング、ユーザーエージェントの一貫性、インタラクションパターンといったメトリクスを通じて、自動化されたリクエスト列と典型的なブラウザインタラクションを区別するものです。X は、独立したサービスノードをインスタンス化できる Nitter の分散アーキテクチャが、執行の断片化を生み出し、データアクセス経路を規制する X の能力を損なうと主張しています。
本質的に問われているのは、管轄権の解釈です。明示的な認証なしに自動化された手段を通じて公開されているコンテンツにアクセスすることが、適用法に基づく「無許可アクセス」に該当するかどうかです。X は、コンテンツの可視性は公開されていますが、取得方法はプラットフォーム管理下にあると主張しています。Nitter は公開アクセス可能な HTML マークアップと文書化された API エンドポイントを解析することで動作し、認可ステータスが技術的セキュリティ対策の回避ではなく解釈的枠組みに依存する法的グレーゾーンに位置しています。
この紛争は、現代的なプラットフォーム統治における構造的緊張を露呈させています。X は Nitter がコンテンツを認識することを防いでいません。むしろ、技術的障壁の回避がない場合でも、アクセス方法に対する所有権を主張しています。技術と法の交差点は、プラットフォーム権力がコンテンツモデレーションからインフラストラクチャ管理へ移行し、公開情報へのインタラクション経路に対する独占的主張を確立する方法を明らかにしています。
Nitter のアーキテクチャ:プライバシーとしてのプラットフォーム回避
Nitter は X の積極的なトラッキングおよびデータ収集慣行への対応として出現しました。JavaScript、クッキー、またはアカウント要件なしでコンテンツを閲覧できるようにします。そのオープンソース、フェデレーテッドモデルは回復力を生み出します。個別のインスタンスがシャットダウンされても、サービス全体が排除されることはありません。
このアーキテクチャ上の選択は、プラットフォーム管理メカニズムに直接異議を唱えます。Nitter は X の監視インフラストラクチャを取り除きながら、コンテンツアクセシビリティを維持し、重要な問題を提起します。プライバシー保護アクセスは正当なユーザーツールなのか、それとも無許可の回避なのかです。
実装は争点のある領域で動作しています。公開アクセス可能なページを解析することで、Nitter は技術的セキュリティや認証システムを侵害しません。しかし X は、意図されたユーザー体験とトラッキングメカニズムをバイパスするという理由だけで違反を主張しています。この区別は重要です。X は保護されたシステムへの侵入から防御しているのではなく、公開情報がどのように流れるかについての管理を主張しているのです。
ユーザーにとって、Nitter は自律性を表します。閲覧体験とプライバシーの管理です。X にとって、それは監視データとエンゲージメントメトリクスの喪失を表します。法的戦いは究極的には、インターネットアーキテクチャを決定するのは誰かという問題に関わっています。プラットフォームなのか、ユーザーなのかです。
プラットフォーム管理戦略:権力としてのデータアクセス
X の積極的な姿勢は、他のプラットフォームがデータ統治をどのように管理するかと大きく対比しています。Meta は、プラットフォームの根本的な再設計を潜在的に義務付ける可能性のあるアルゴリズム設計選択に関する規制精査に直面しています。X は代わりに、データアクセスインフラストラクチャを管理するために警告状を展開し、コンピュータアクセス法を無許可のインタラクションに対抗するために武器化しようとしています。
これらの異なる戦略は、プラットフォーム権力を維持するための異なるアプローチを明らかにしています。Meta は、規制監視を受け入れながらユーザー体験設計の権利を防御します。X は、公開されているコンテンツに対するデータアクセス方法の絶対的な管理を主張しています。規制上の含意は異なります。Meta のアプローチは政府によるプラットフォーム設計への介入を招きます。X の戦略は、無許可のインタラクションを防止するために既存のコンピュータアクセス法を武器化しています。
これは、現代的なインターネット権力ダイナミクスを特徴付ける、プラットフォーム管理、データ統治、および分散アクセス間のより広い緊張を反映しています。プラットフォームは API アクセスをますます制限し、積極的なボット検出を実装し、「許可されたアクセス」をインターネットアーキテクチャ自体を管理するメカニズムにしています。問題は、ウェブがオープンなエコシステムのままであるか、それともプラットフォームが公開情報の流れさえも独占する独占的なサイロに断片化するかということです。
オープンソースのジレンマ:コードとしての言論
Nitter のコードリポジトリの削除要求は、オープンソースソフトウェアの責任とコードとしての保護された言論に関する根本的な問題を提起します。公開ウェブコンテンツへのアクセスを可能にするソフトウェアの公開は、争点のある法的領域を占めています。それはプライバシーツールなのか、違反ファシリテーターなのかです。
オープンソース開発の分散的性質は、執行を複雑にします。主要なリポジトリが削除されても、コードはフォーク、ミラー、ローカルコピー全体に存在し続けます。この回復力は、従来の警告状の有効性に異議を唱え、知的財産権執行とオープンソース協力の間の緊張を強調しています。
先例は莫大な重みを持ちます。プラットフォームが単に公開アクセス可能なコンテンツを再フォーマットするサービスを正常にシャットダウンできるのであれば、含意はブラウザ拡張機能、リーダーモード、アーカイブサービス、およびアクセシビリティツールを脅かします。このケースは、ユーザーが閲覧体験を管理する権利を保持しているか、またはプラットフォームが特定のインタラクション方法を義務付けることができるかをテストしています。
プライバシー擁護者にとって、Nitter は、セキュリティ対策がバイパスされていない場合でも、公開情報への監視なしアクセスが法的脅威に直面することを証明しています。結果は、インターネットエコシステム全体にわたるプライバシー保護代替案の実行可能性を決定します。
データ統治と公開コンテンツのパラドックス
X に公開投稿するユーザーは、コンテンツを矛盾した状態で作成します。同時に、任意のオブザーバーに可視ですが、利用規約の契約条件を通じてプラットフォーム財産として主張されています。X の法的立場は、コンテンツの可視性は公開されていますが、アクセス方法論はプラットフォーム管理下にあり、プラットフォームが何が表示されるかだけでなく、それがどのように取得および表示されるかを指示できると主張しています。
これはプラットフォーム権限をコンテンツモデレーションを超えてインフラストラクチャ管理に拡張します。企業は、技術的障壁の回避がない場合でも、データプレゼンテーション方法論に対する所有権を主張しています。含意は RSS リーダー、アーカイブサービス、アクセシビリティツール、および代替プレゼンテーション用に公開ウェブコンテンツを再フォーマットするあらゆるシステムに拡張します。
プラットフォームが API アクセスを制限し、積極的なボット検出を実装するにつれて、「許可されたアクセス」はインターネットアーキテクチャを管理するメカニズムになります。違反の定義は、技術的侵入から、プラットフォームが明示的に許可していないあらゆるインタラクションへと移行します。これは、デジタル権力がどのように動作するかの根本的な変換を表しています。情報アクセスを防止することを通じてではなく、アクセス方法論を管理することを通じてです。
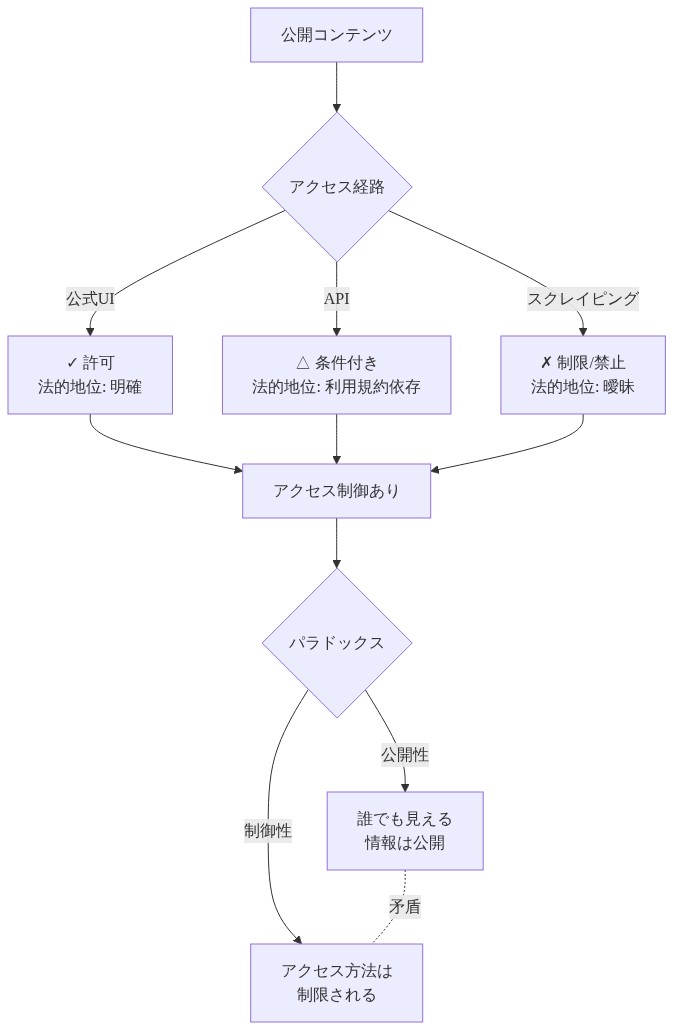
- 図5:公開コンテンツのパラドックス—可視性と制御可能性の分離*
先例とデジタル自律性
結果は、プラットフォームがアクセス方法論に対する完全な管理を主張する環境で、プライバシー保護代替案が生き残ることができるかどうかを決定します。X が成功すれば、先例はユーザー自律性とプライバシーを強化するツールの全体的なエコシステムを脅かします。
このケースは、インフラストラクチャレベルでのデジタル権利をテストしています。ユーザーは閲覧環境を管理できるのか。プライバシーツールを使用できるのか。監視インフラストラクチャなしで公開情報にアクセスできるのか。それとも、プラットフォームはインタラクション方法論に対する絶対的な権限を保持しているのかです。
より広いインターネットにとって、含意は実質的です。プラットフォームがプライバシーツールに対して警告状を武器化することに成功すれば、ウェブはさらに独占的なサイロに断片化します。公開コンテンツは可視のままですが、プラットフォーム承認チャネルを通じてのみ、プラットフォーム義務付けトラッキングおよびデータ収集を伴います。
実践への含意
Nitter 警告状は、プラットフォーム権力がコンテンツポリシーではなくインフラストラクチャ管理を通じてますます動作する方法を明らかにしています。X は公開されているコンテンツに対するデータアクセス方法に対する所有権を主張し、インターネット全体にわたるプライバシーツール、アクセシビリティサービス、およびユーザー自律性を脅かす可能性のある先例を確立しています。
紛争は根本的な緊張を結晶化させます。プラットフォームはコンテンツだけでなく、ユーザーが情報にアクセスする方法を管理できるのか。プライバシー保護ツールは正当なユーザー権利を構成するのか、それとも無許可の違反を構成するのか。ウェブはオープンなままであるのか、それとも独占的なサイロに断片化するのかです。
実務家と擁護者にとって、直近の含意は明確です。プライバシーツール開発者は法的結果を綿密に監視すべきです。ユーザーは、プラットフォーム管理がコンテンツモデレーションを超えてインフラストラクチャに拡張することを認識すべきです。政策立案者は、既存のコンピュータアクセス法が公開コンテンツアクセス方法に関する紛争に適切に対処しているかどうかを検討すべきです。
ここで確立された先例は、今後数年間インターネットアーキテクチャを形作ります。
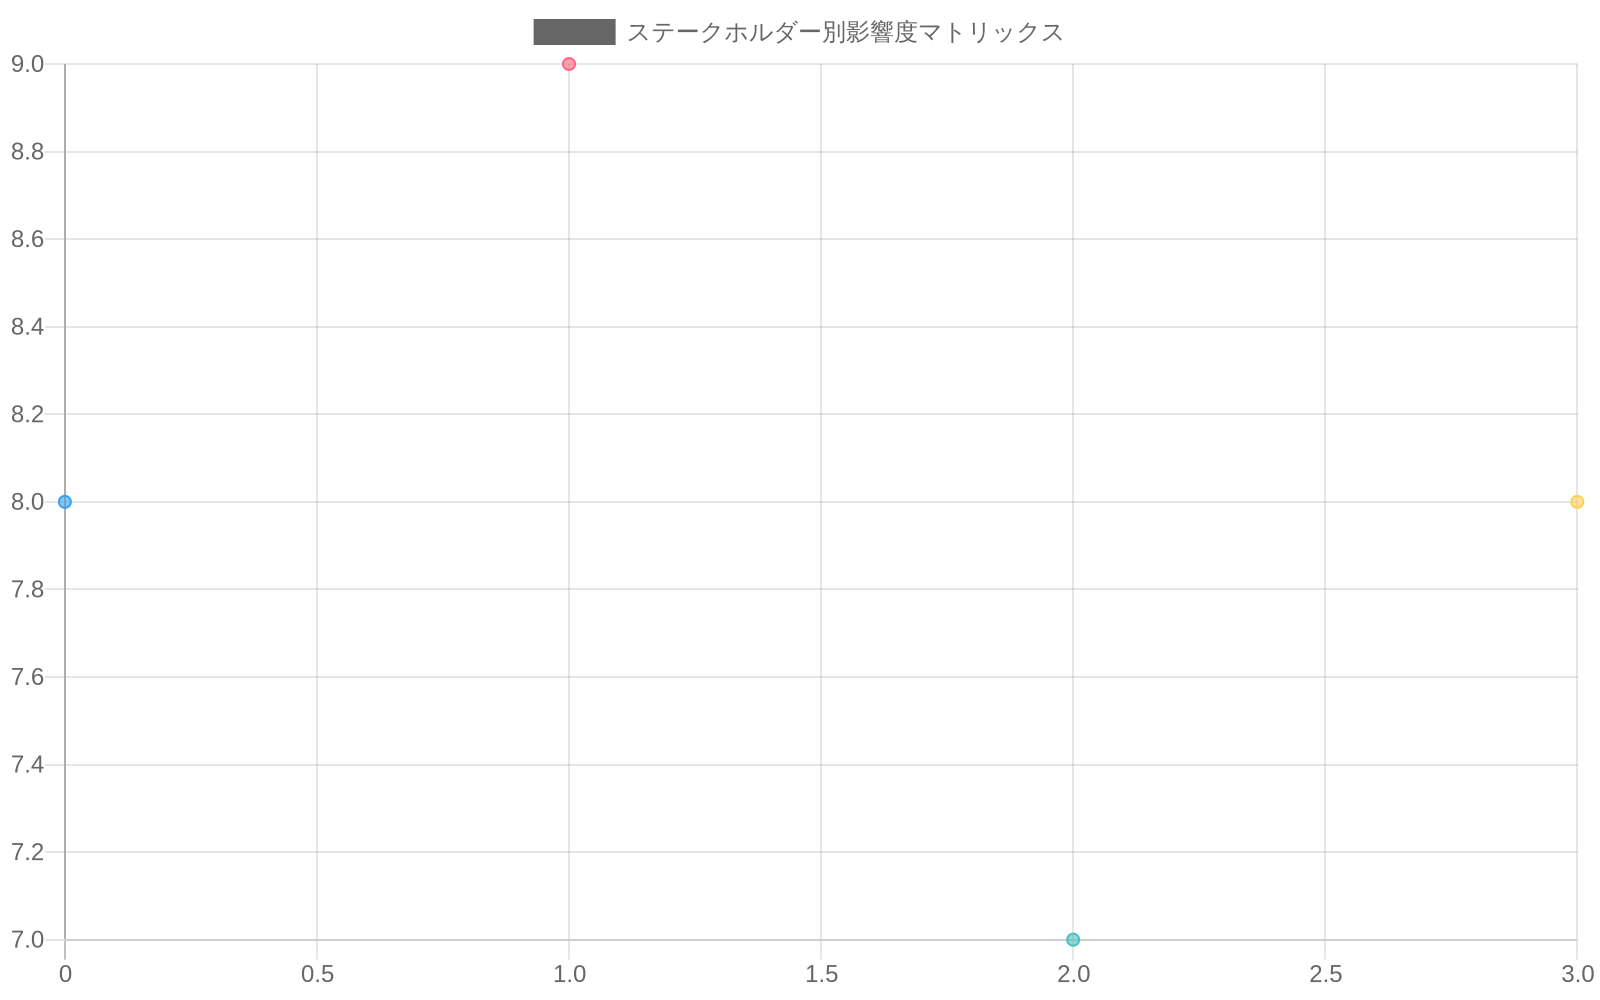
- 図7:ステークホルダー別影響度マトリックス—リスク分布と対応優先度(出典:ステークホルダー分析フレームワーク)*
Nitter のアーキテクチャ:プライバシー保護とプラットフォーム回避
Nitter は X のデータ収集慣行への技術的対応として出現し、JavaScript 実行、永続的クッキー、またはアカウント認証要件なしでコンテンツ消費を可能にしています。そのオープンソース、フェデレーテッドアーキテクチャは運用上の回復力を提供します。個別のインスタンス終了はサービス可用性を排除しません。代替ノードが運用可能なままであるためです。
このアーキテクチャアプローチ(運用責任を分散させるのではなく集中させる)は、プラットフォーム管理メカニズムに直接異議を唱えます。Nitter は X の監視インフラストラクチャを削除しながら、コンテンツアクセシビリティを保持し、情報可視性とデータ収集の間に機能的区別を作成します。この区別は法的重要性を持ちます。プライバシー保護代替案が正当なユーザーツールを構成するか、無許可の回避を構成するかは争点のままです。
技術的に、Nitter の実装は文書化された法的グレーゾーン内で動作しています。システムは認証システムを侵害したり、暗号化セキュリティ対策を回避したりしません。むしろ、X が公開アクセス可能にレンダリングする HTML マークアップと API レスポンスを解析します。X の警告状は技術的侵入ではなく、意図されたユーザー体験アーキテクチャと関連するトラッキングメカニズムをバイパスすることが、技術的障壁の不在にかかわらず違反を構成するという主張に基づいています。
エンドユーザーにとって、Nitter は運用上の自律性を表します。閲覧環境とデータ収集露出に対する管理です。X にとって、それは監視データとエンゲージメントメトリクスにおける定量化可能な損失を表します。根本的な紛争はアーキテクチャ権限に関わっています。プラットフォームまたはユーザーがインターネットインタラクションパターンを決定するかです。
プラットフォーム管理戦略:統治メカニズムとしてのデータアクセス
X の執行アプローチは、代替プラットフォーム統治戦略と対比しています。Meta Platforms はアルゴリズム設計選択に関する規制精査に直面しており、プラットフォーム再設計の根本的な義務付けの可能性があります。X は警告状を展開してデータアクセスインフラストラクチャを規制し、コンピュータアクセス法を再利用して、X が明示的に許可していないあらゆるインタラクション方法を防止しようとしています。
これらの異なる戦略は、異なる権力維持アプローチを反映しています。Meta のモデルは、設計自律性を防御しながら、プラットフォーム設計への規制介入を受け入れます。X のモデルは、公開されているコンテンツに対するデータアクセス方法論の絶対的な管理を主張しています。規制上の含意は実質的に異なります。Meta のアプローチはプラットフォームアーキテクチャの政府監視を招きます。X の戦略は、無許可のインタラクションパターンを防止するために既存のコンピュータアクセス法を武器化しています。
これは、現代的なインターネット統治を特徴付ける、より広い緊張を反映しています。プラットフォーム管理、データ統治、および分散アクセスメカニズム間の関係です。プラットフォームが API アクセスを制限し、積極的なボット検出を実装するにつれて、「許可されたアクセス」はインターネットアーキテクチャ自体を管理するメカニズムとして機能します。運用上の問題は、ウェブがオープンなエコシステムのままであるか、それともプラットフォームが公開情報の流れさえも独占する独占的なサイロに断片化するかということです。
オープンソースのジレンマ:コード配布と法的責任
X のコードリポジトリ削除要求は、オープンソースソフトウェア責任と保護された表現としてのコードの法的ステータスに関する根本的な問題を提起します。公開レンダリングされたウェブコンテンツへのアクセスを可能にするソフトウェアの公開は、争点のある法的領域を占めています。プライバシー有効化ツールまたは違反ファシリテーターとしての分類は未解決のままです。
オープンソース開発の分散的性質は、執行メカニズムを複雑にします。主要なリポジトリが削除されても、コードは分散フォーク、ミラー、およびローカルコピー全体に存在し続けます。このアーキテクチャ上の回復力は、従来の警告状の有効性に異議を唱え、知的財産権執行とオープンソース協力モデル間の緊張を露呈させます。
先例の含意は実質的です。プラットフォームが公開アクセス可能なコンテンツを再フォーマットするサービスを正常に終了できるのであれば、含意はブラウザ拡張機能、リーダーモード実装、アーカイブサービス、およびアクセシビリティツールに拡張します。このケースは、ユーザーが閲覧環境を管理する権利を保持しているか、またはプラットフォームが特定のインタラクション方法論を義務付けることができるかを確立しています。
プライバシー擁護者にとって、Nitter は、セキュリティ対策の回避がない場合でも、公開情報への監視なしアクセスが法的脅威に直面することの経験的証拠を表しています。結果は、インターネットエコシステム全体にわたるプライバシー保護代替案の実行可能性に実質的に影響を与えます。
ステークホルダーへの含意
-
プライバシーツール開発者向け:* 法的結果は、プライバシー保護代替案が実存的な法的脅威に直面するかどうかを確立します。開発者は先例開発を監視し、コンピュータアクセス法解釈における管轄権の変動を検討すべきです。
-
エンドユーザー向け:* プラットフォーム管理はコンテンツモデレーションを超えてインフラストラクチャ統治に拡張します。代替アクセス方法論を通じた監視回避が法的障害に直面する可能性があることの認識は、情報に基づいたツール選択に必要です。
-
政策立案者向け:* 既存のコンピュータアクセス法は、公開コンテンツアクセス方法に関する紛争に不十分に対処する可能性があります。技術的侵入と代替アクセス方法を区別する法的明確化は、インターネットアーキテクチャのプラットフォーム独占を防止するために必要である可能性があります。
この紛争を通じて確立された先例は、今後数年間インターネットアーキテクチャとユーザー自律性を実質的に形作ります。
重要な示唆と直近の対応
-
現在起きていることは何か:* Xは公開されているコンテンツへのデータアクセス方法に対する所有権を主張し、プライバシーツール、アクセシビリティサービス、インターネット全体のユーザー自律性を脅かす可能性のある先例を確立しようとしています。
-
なぜこれが重要なのか:* プラットフォームの力は、コンテンツポリシーではなくインフラストラクチャ制御を通じてますます機能するようになっています。本質的に問われているのは、プラットフォームが公開情報に対する特定のインタラクション方法を強制できるかどうかです。
-
貴組織向け—直近の対応:*
-
現在の依存関係を監査する(第1週)
- 代替アクセス方法に依存するワークフローを特定する
- どのツールが潜在的な法的リスクに直面しているかを文書化する
- ツールが停止された場合の事業継続性を評価する
-
代替計画を策定する(第2~3週)
- 重要なワークフロー向けのバックアップアクセス方法を確立する
- 代替プラットフォームまたはツールを特定する
- サービス中断の可能性に予算を計上する(3~6ヶ月を想定)
-
法的展開を監視する(継続的)
- CFAA訴訟の最新情報を購読する
- 類似プロジェクトに対する差止請求の動向を追跡する
- 先例となる場合はアミカスブリーフに参加する
-
ツールの持続可能性を評価する(第1~2ヶ月)
- 依存しているプライバシーツールが訴訟に耐えられるかを評価する
- 法的脅威に直面しているオープンソースプロジェクトの支援を検討する
- 法的リソースを備えた商用代替案を評価する
- プライバシーツール採用のコスト・ベネフィット分析:*
| ツールタイプ | 法的リスク | 運用上の利点 | 推奨事項 |
|---|---|---|---|
| プライバシー重視フロントエンド | 高(先例となる可能性) | 高(監視排除) | 監視;代替計画を準備 |
| アクセシビリティツール | 中程度(標的化が少ない) | 高(ユーザーアクセス) | バックアップ計画付きで採用 |
| アーカイブサービス | 中程度(保存重視) | 中程度(履歴アクセス) | 採用;法的に支援 |
| RSSリーダー | 低(確立された先例) | 中程度(コンテンツ集約) | 採用;低リスク |
- 戦略的な問い:* ウェブがオープンなエコシステムとして存在し続けるのか、それともプラットフォームが公開情報フローまでも独占する独占的なサイロに分断されるのかということです。Nitterの事例はその結果に大きな影響を与えることになります。
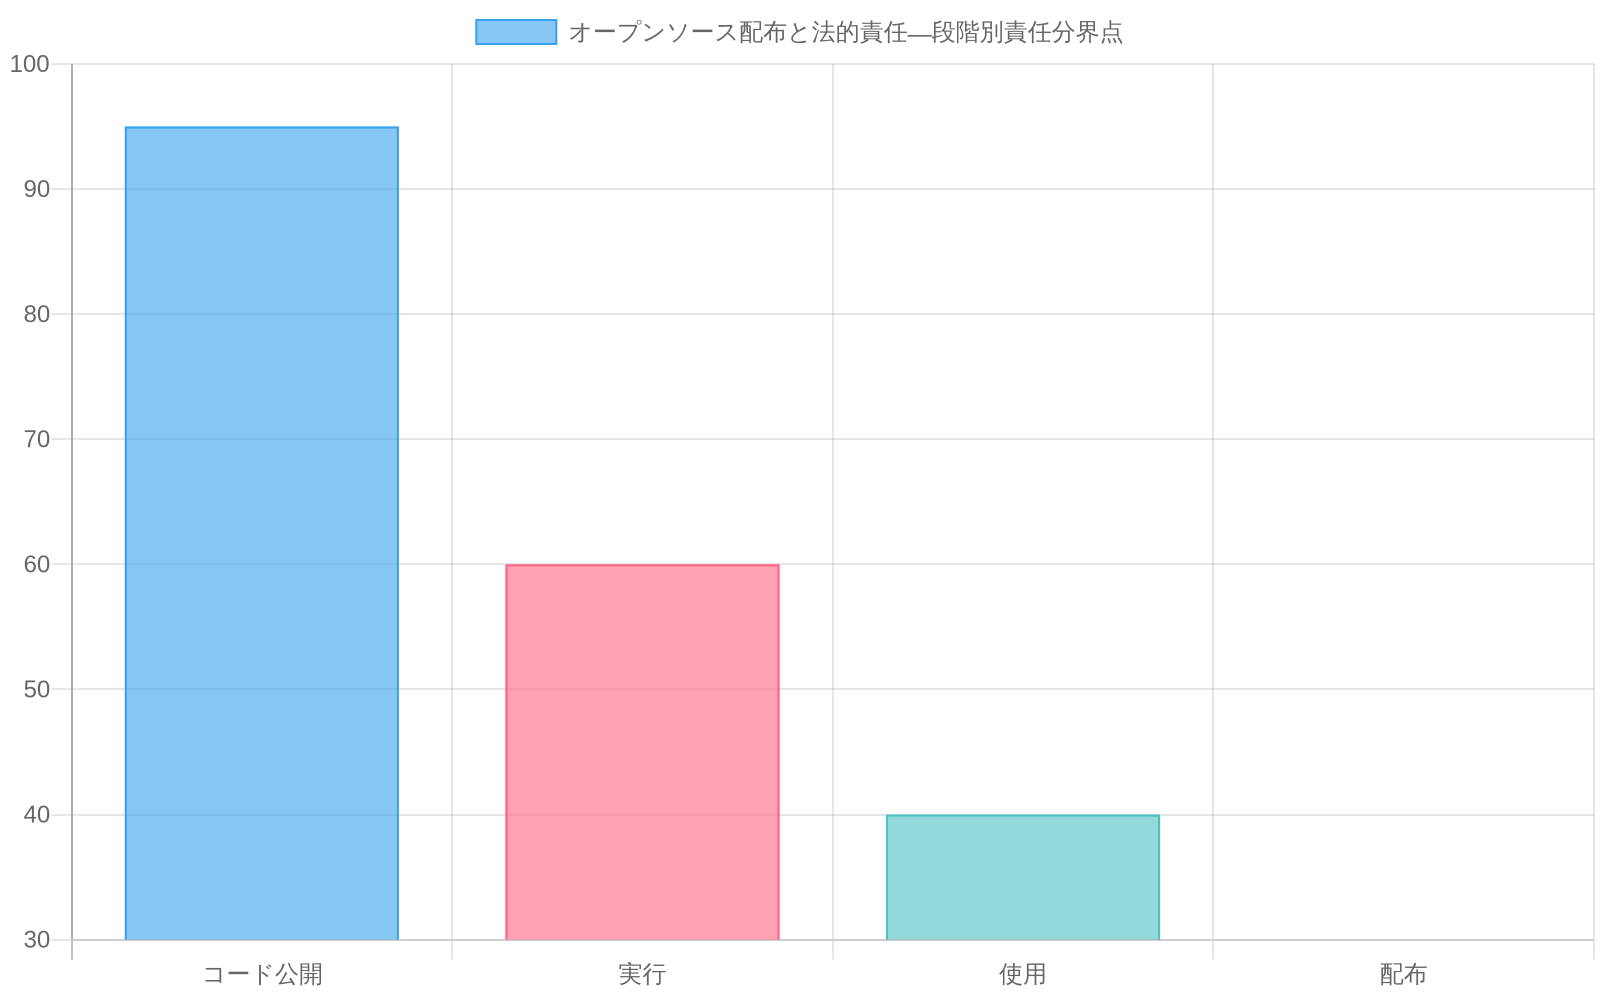
- 図10:オープンソース配布と法的責任—段階別責任分界点(出典:オープンソースライセンス法学、CFAA解釈)*
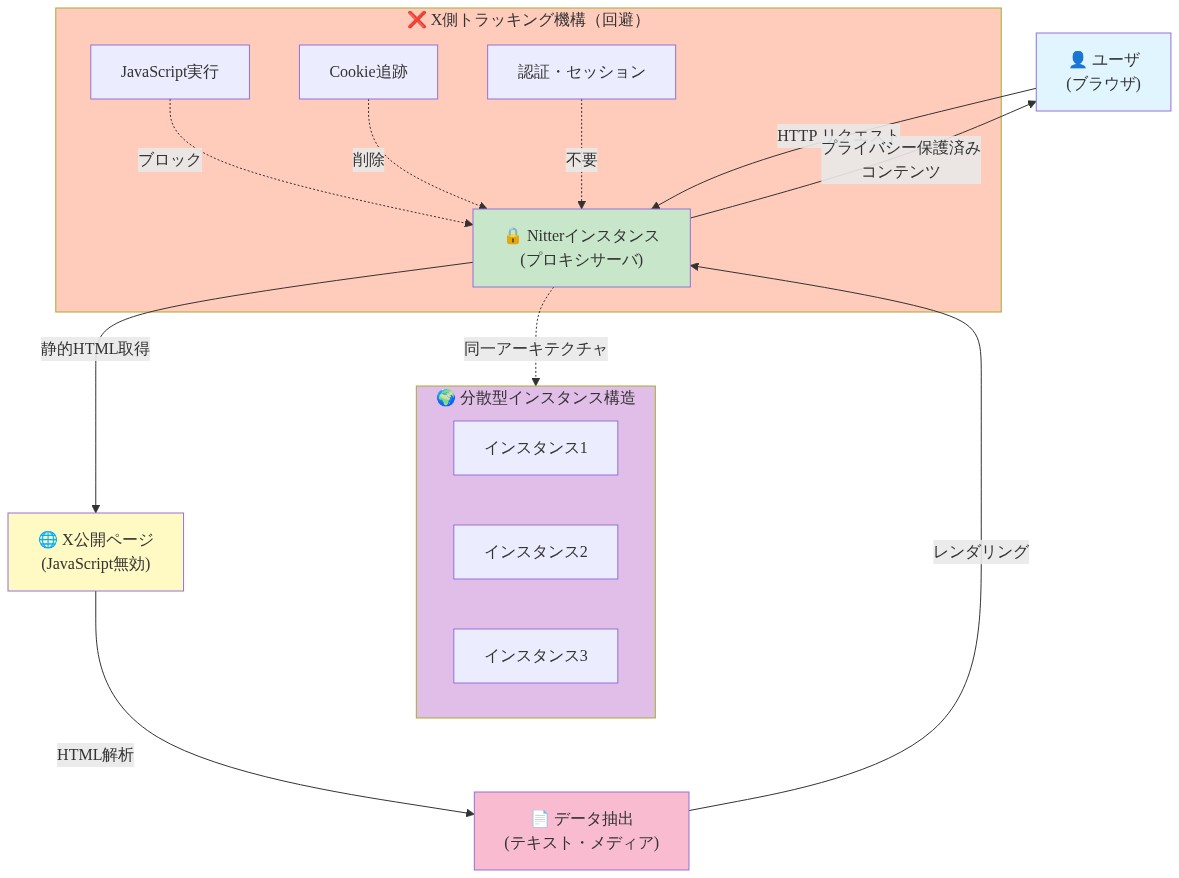
- 図2:Nitterのアーキテクチャ—プライバシー保護とプラットフォーム回避の仕組み*
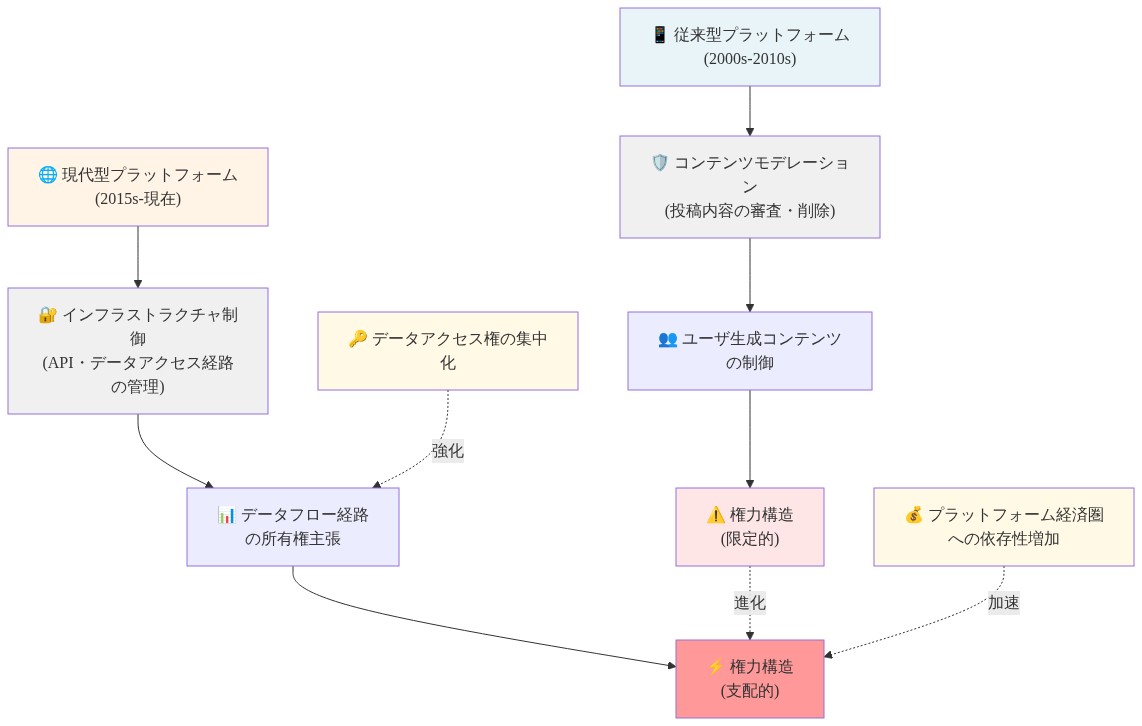
- 図3:プラットフォーム支配戦略の進化—コンテンツ制御からアクセス経路制御へ*
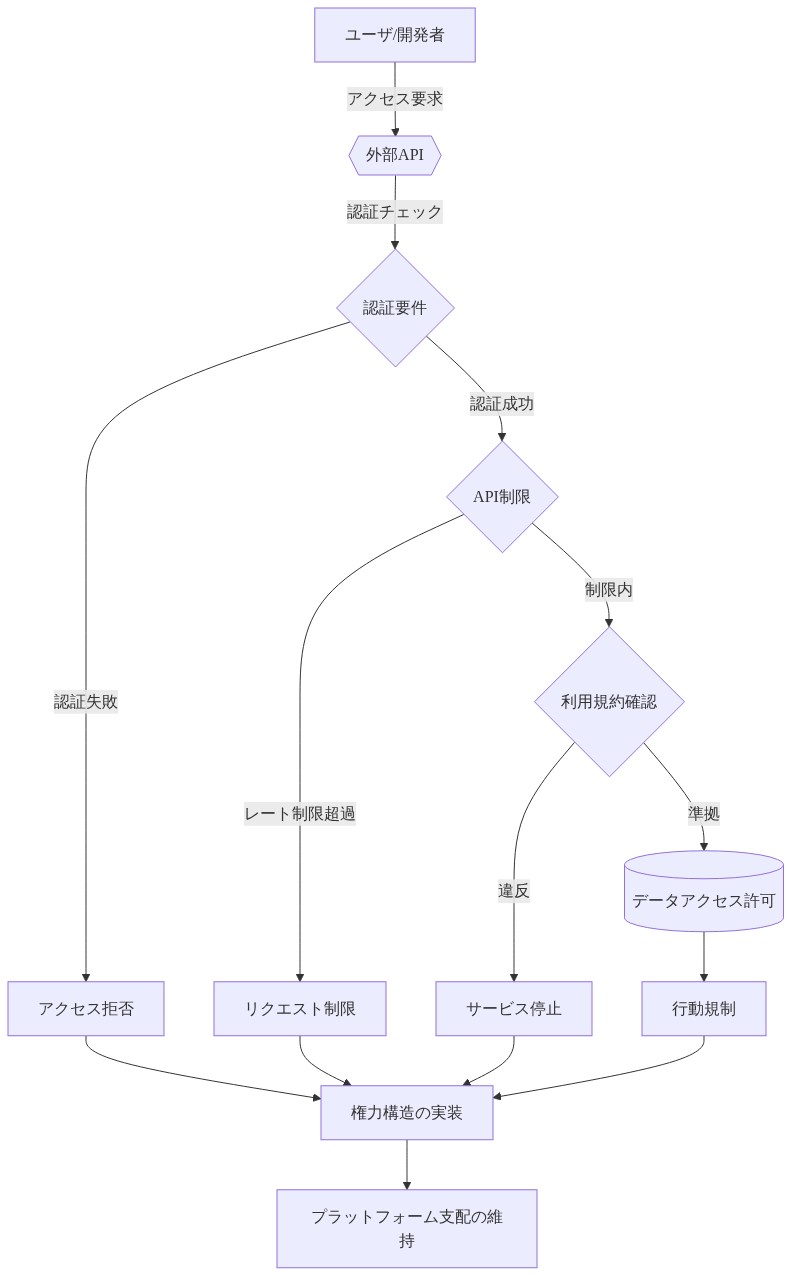
- 図9:データアクセス制御によるガバナンス—プラットフォーム権力の行使メカニズム*
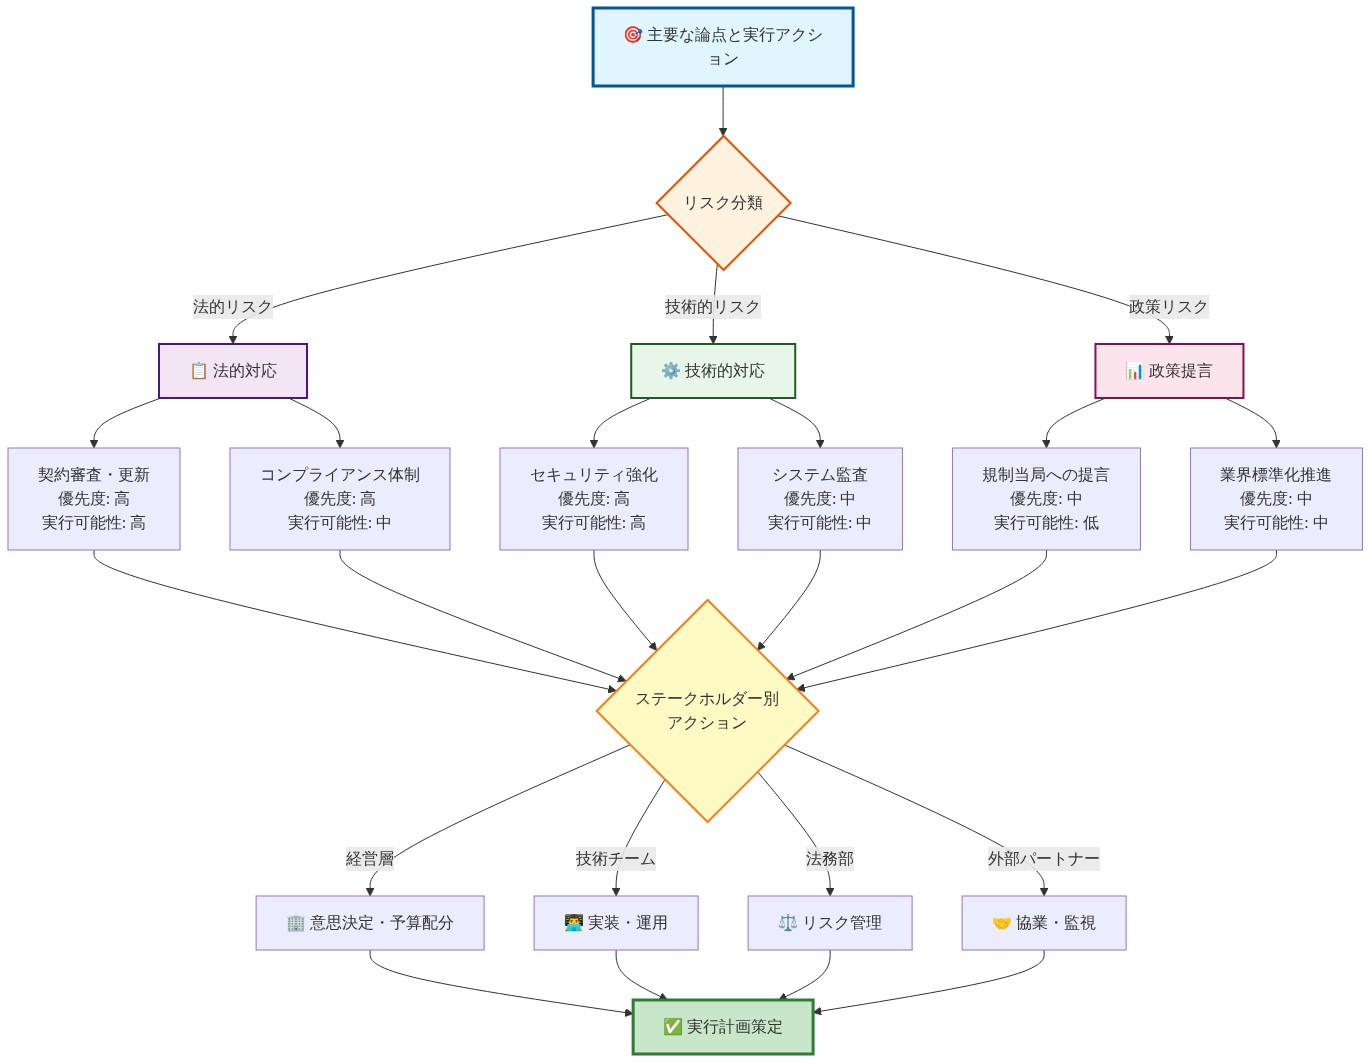
- 図12:主要論点と実行アクション—優先度別対応マップ(リスク管理フレームワーク、ステークホルダー分析に基づく)*