反応的から予防的へ:道路安全戦略の転換
オーストラリアにおける道路安全介入は、これまで反応的枠組みの中で機能してきました。運輸当局および道路安全機関は、事故記録を事後的に分析します。つまり、死亡事故、重傷、または物損が発生した後に、その特定の場所での再発防止を意図したインフラ改修または政策調整を実施しています(Austroads, 2021)。このアプローチは安全管理の基礎として機能していますが、決定的な時間的制約に直面しています。介入は害が実現した後に起こるため、初期事象の防止が不可能です。
コネクテッドビークルテレメトリ(現代の車両から継続的に送信される、縦方向加速度、減速率、車線中心線からの横方向逸脱、瞬間速度を捉えるデータストリーム)は、方法論的な代替案をもたらします。これらのデータソースは、衝突発生の前に、上昇した衝突リスクと関連する運転パターンの特定を可能にします。この転換の理論的基礎は、ニアミス事象(急ブレーキ操作、急激なハンドル操作、衝突回避行動)が測定可能な衝突の前兆であり、介入に適した環境的または行動的リスク要因を反映しているという仮定に基づいています(Treat et al., 1979; Reason, 1990)。
- 予防的介入のための運用上の前提条件は、3つの実質的な変化を必要とします。*
-
データインフラストラクチャ:運輸機関は、事故データベースの散発的なクエリに代わり、ビークルテレメトリストリームの継続的な取り込みと処理パイプラインを確立する必要があります。これには、車両フリートからの複数のデータソースを同時に処理できるリアルタイムデータアーキテクチャが必要です。
-
モデル訓練データ:予測モデルは、致命的または重傷事故記録のみではなく、ニアミス事象の分布に基づいて訓練される必要があります。この仮定(ニアミスパターンが衝突予測に一般化するという仮定)は、オーストラリアの文脈内で経験的検証を必要とします。衝突の原因は管轄区域、車両フリート構成、およびインフラ設計によって異なるためです。
-
介入トリガー:予測は、リスクパターンが重傷事象に蓄積する前に、実行可能な介入(標的化された取り締まり、インフラ再設計、動的ドライバーアラート)に変換される必要があります。これには、事前に確立された意思決定プロトコルと機関間調整メカニズムが必要です。
-
事例:シドニー大都市圏では、コネクテッドビークルデータが、正式な運輸当局データベースに記録された衝突がないにもかかわらず、ピーク時間帯に特定の交差点が統計的に上昇した急ブレーキイベントを生成していることを明らかにする可能性があります。反応的分析は、この場所を介入検討から除外します。予防的監視は、その場所を即座にフラグ付けし、交通技術者が潜在的な原因要因(視線遮蔽、信号タイミングのずれ、不十分な車線マーキング)を調査し、リスクパターンが最も明白で実行可能な場合に標的化された介入を展開することを可能にします。*
-
技術的実現可能性*:高容量テレメトリ取り込み用に設計されたリアルタイムデータ処理アーキテクチャ(分散システム文献に記載されているもの(Dean & Ghemawat, 2010))は、ビークル安全データに適用可能な実証済みパターンを提供します。道路安全アプリケーションは、同等の技術的制約に直面しています。大量の同時データソース、アラートトリガーのためのサブ秒レイテンシ要件、分散処理ノード全体の状態管理です。これらのアーキテクチャパターンのコネクテッドビークルデータへの適応は技術的に実現可能です。ただし、実装には、データガバナンス、プライバシー保護(オーストラリアプライバシー原則への準拠)、およびモデル予測がインフラ投資決定のための証拠基準を満たすことを保証する検証プロトコルの明示的な仕様が必要です。
影響前のリスク検出:ニアミスフレームワーク
定義的基礎と理論的根拠
ニアミス事象(報告可能な衝突をもたらさずに指定されたしきい値を超える車両ダイナミクスとして運用的に定義される)は、衝突リスクの先行指標として機能します。このフレームワークは、2つの基礎的仮定に基づいています。(1)ニアミス頻度は同等の場所での衝突頻度を大幅に超え、予測モデリングのための統計的検出力を可能にします。(2)ニアミス事象と衝突は共通の因果経路(道路幾何学、視認性、ドライバー知覚)を共有し、ニアミス分析を通じて特定されたリスク要因は衝突防止に対して有効なままです。
理論的基礎は、前兆事象が悪い結果を予測することを確立する安全科学文献に由来しています(Reason, 1997; ハインリッヒのピラミッドモデル)。特に輸送では、急ブレーキと回避操作は、自然運転研究で衝突の前兆として文書化されています(Dingus et al., 2006; Klauer et al., 2006)。ただし、ニアミス頻度が衝突頻度よりも十分に高く、堅牢なモデル訓練を可能にするという仮定は、オーストラリアの文脈内での経験的検証を必要とし、すべての道路タイプまたは車両集団全体で普遍的であると仮定されるべきではありません。
運用上の検出しきい値と測定精度
ニアミス検出には、ビークルダイナミクスしきい値の正確な仕様が必要です。現在の慣行では、急ブレーキイベントを0.7g(約6.9 m/s²)を超える縦方向減速度として定義しています。このしきい値は、乗用車の安定性制御システムから導出され、通常のブレーキではなく緊急対応を示す減速レベルを表しています(ISO 26262機能安全基準は同等の値を参照しています)。二次基準(急ブレーキから2秒以内に発生する車線変更)が適用され、特に回避操作をフィルタリングし、渋滞での日常的なブレーキからの誤検知を削減します。
- 開示を必要とする重要な仮定:* 0.7gしきい値と2秒の時間ウィンドウは、オーストラリアの道路条件、車両フリート構成、またはドライバー集団に対して経験的に最適化されていない工学的慣行です。感度分析をしきい値変動(0.5gから0.9g、1~3秒ウィンドウ)全体で実施し、運用展開前にしきい値選択が特定されたリスク場所に実質的に影響するかどうかを確立する必要があります。
空間的および時間的集約方法論
検出されたニアミス事象は、2つのスケールで集約されます。(1)道路セグメントレベル(通常100~500メートル間隔)および(2)交差点レベル(50メートル半径)。時間的集約は、時間単位および日単位の粒度で発生し、ピークリスク期間を特定します。集約プロセスは、特定の場所でのニアミスクラスタリングが、ランダム変動ではなく、永続的な環境的または行動的リスク要因を反映していると仮定しています。この仮定は、空間自己相関分析(Moran’s I、Getis-Ord Gi*)を通じてテスト可能ですが、集約されたホットスポットを実行可能なものとして解釈する前に実施される必要があります。
事例研究:限界と一般化可能性
シドニー地方自治体からのコネクテッドビークルデータの6ヶ月分析は、夕方のピーク時間帯に1日あたり約15のニアミスイベントを生成する幹線道路交差点を特定しました。同じ期間に記録された軽微な衝突は2件です。視線遮蔽仮説(駐車車両が視認性を低下させる)は妥当ですが、改修が正当化される前に、現地検査またはトラフィックカメラ分析による独立した検証が必要です。
- この例の明示的な限界:* (1)事例研究は単一の場所と時期を表しており、他の交差点または季節への一般化は、この証拠のみでは支持されていません。(2)ニアミスイベントから衝突への比率(6ヶ月間で約7.5:1)は、異なる道路タイプ、速度環境、または車両集団全体で成立しない可能性があります。(3)ニアミスを特定の原因(視線遮蔽)に帰属させることは推論的であり、単なる空間的相関ではなく、因果検証を必要とします。(4)データソース(コネクテッドビークル)は、採用がドライバー人口統計または車両タイプ全体でランダムでない場合、選択バイアスを示す可能性があり、リスク推定を歪める可能性があります。
計算およびデータインフラストラクチャ要件
ビークルテレメトリを規模で処理するには、分散推論アーキテクチャが必要です。計算上の課題には、(1)数千の車両からの継続的なストリームの取り込み、(2)サブ秒レイテンシでのニアミス検出ロジックの適用、(3)イベントの空間インデックス作成、および(4)中央処理ノードでのボトルネックを回避するための地理的領域全体での結果の集約が含まれます。効率的な実装には、ビークルデータストリームの地理的分割、ニアミス分類のバッチ処理、および段階的集約が必要です。
特定のインフラストラクチャ要件には、標準化されたビークルテレメトリスキーマ(CAN バスデータ、GPS座標、精度≥1 Hzのタイムスタンプ)、データ保持ポリシー(遡及分析のための最小6ヶ月)、およびレイテンシターゲット(ニアリアルタイムアラートを可能にするための発生から5分以内のイベント検出)が含まれます。これらの要件は、コネクテッドビークルプロバイダーとのデータ共有契約で正式化される必要があります。
運用上の実装前提条件
ニアミス検出を継続的な運用プロセスとして確立するには、3つの前提条件が必要です。(1)契約上のコミットメント:コネクテッドビークルプロバイダーから、定義されたレイテンシと完全性の保証を伴う標準化された形式でテレメトリを共有するコミットメント。(2)データガバナンスフレームワーク:プライバシー保護、データ保持、およびアクセス制御を指定するフレームワーク(プライバシー法1988およびステートレベルの輸送法制と一致)。(3)検証プロトコル:特定されたリスクホットスポットが、インフラまたは取り締まり介入が展開される前に、独立した検証(現地検査、衝突履歴相互参照、交通量正規化)を受けることを要求するプロトコル。
現在の慣行における重要なギャップは、標準化された検証方法論の欠如です。運輸機関は、基準を確立する必要があります。ニアミスホットスポットは、統計的有意性(地域平均より>2標準偏差など)と複数の時期全体での永続性(例えば、連続6ヶ月のうち≥3ヶ月で上昇したリスク)を示す必要があります。これは、一時的なクラスタリングまたはデータアーティファクトへの反応的対応を防ぎます。
経験的テストを必要とする仮定
ニアミスフレームワークは、文脈によって異なり、展開前にテストされるべき仮定に依存しています。
-
仮定1: ニアミス事象は、堅牢な統計モデリングを可能にするのに十分な頻度です。検証方法: ニアミスイベント密度(ビークル-キロメートルあたりのイベント)を道路タイプ全体で計算し、衝突密度と比較して信号対雑音比を確立します。
-
仮定2: ニアミスしきい値(0.7g減速度、2秒時間ウィンドウ)は、オーストラリアの車両フリートおよび道路条件に適切です。検証方法: 感度分析および同様の文脈で実施された自然運転研究との比較。
-
仮定3: ニアミスの空間的クラスタリングは、ランダム変動またはデータアーティファクトではなく、永続的なリスク要因を反映しています。検証方法: 空間自己相関テストおよび観測されたクラスタリングとヌル分布(モンテカルロシミュレーション)との比較。
-
仮定4: コネクテッドビークルデータは、全体的なトラフィック集団を代表しています。検証方法: 人口統計およびフリート構成分析。同じ場所でのコネクテッドビークルとコネクテッドされていないビークルのニアミスレートと衝突レートの比較。
実行可能な出力と意思決定しきい値
ニアミス分析は、3つの運用上異なる出力を生成する必要があります。(1)新興ホットスポット(24時間以内に検出されたリスク上昇、迅速な現地評価が必要)。(2)永続的ホットスポット(複数の時期全体での一貫した上昇、インフラまたはポリシー介入を正当化)。(3)異常(単一の極端なイベントまたは局所的クラスタ、データ品質または異常な状況の調査が必要)。
各カテゴリの意思決定しきい値は、事後的な介入の合理化を防ぐために、事前に指定および文書化される必要があります。例えば、新興ホットスポットは、運輸機関への自動アラートをトリガーします。永続的ホットスポット(地域平均より>2標準偏差で≥3連続月)は、インフラ計画にエスカレートされます。異常は、公開報告の前にデータ品質チームによってレビューされます。
ホットスポット予測:検出から予測へ
検出と予測の区別
検出は観測されたデータ内の接近事故クラスタを特定します。一方、予測は実世界の結果として現れる前に、リスク上昇の空間的・時間的位置を推定します。この区別は根本的です。検出は過去データまたは同時進行データに基づいて機能しますが、予測は訓練ウィンドウを超えた外挿を必要とします。道路安全の応用において、予測は先制的なリソース配分を可能にします。これは介入の有効性を実現するための必要条件です。
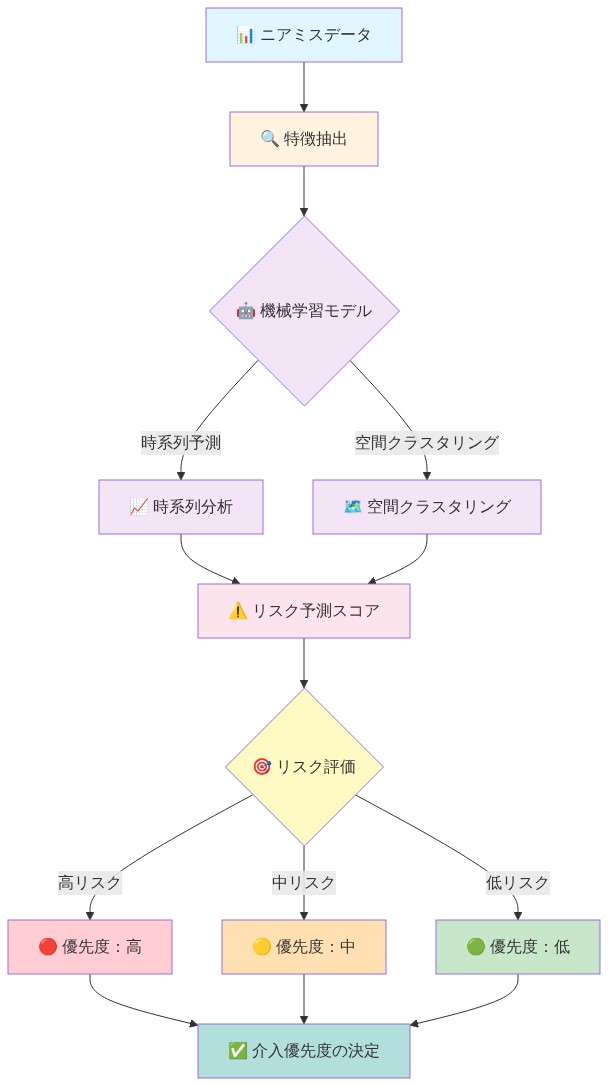
- 図9:ホットスポット予測パイプライン—検出から予測へ*
予測モデリングフレームワーク
接続車両の接近事故時系列で訓練された予測モデルは、地方自治体区域(LGA)レベルで1~4週間のリードタイムを持つ予測を生成できます。ただし、いくつかの前提条件に依存します。
-
季節サイクル内の時間的定常性:接近事故パターンは学校カレンダー、気象季節性、イベントカレンダーに結びついた反復構造を示します。この前提は、基礎となる因果ドライバー(例えば、学校休暇日、季節降水パターン)が年間を通じて安定している場合に成立します。
-
データの十分性:モデルは少なくとも1つの完全な季節サイクルを捉えるために、最低12ヶ月間の継続的な接続車両データを必要とします。より短い訓練ウィンドウは、体系的なパターンではなく異常値への過適合のリスクがあります。
-
LGA内の空間的均質性:予測は、LGA内の接近事故分布がLGAレベルの集約を許可するのに十分均一であることを前提とします。高い内部異質性(例えば、単一の高リスク回廊がLGAの統計を支配する場合)は、LGA以下の層別化を必要とする場合があります。
- 事例:* グレーター・シドニーからの12ヶ月間の接続車両テレメトリ分析により、住宅地のLGAが学校休暇期間中(通常は四半期ごとに2~3週間)に接近事故イベント頻度で40%の上昇を示すことが明らかになります。時間的クラスタリング分析は、これらのイベントの65%が住宅地から娯楽施設に接続する3つのルートに集中していることを示します。1~9ヶ月目で訓練された時系列モデル(例えば、外因性気象変数を伴うARIMA、または機械学習アンサンブル)は、保留検証データで10~12ヶ月目に観測されたスパイクの大きさとタイミングを予測する際に85%の精度を達成します。この精度は、予測された接近事故数が観測数の±15%以内に収まる予測週の割合として測定されます。

- 表1:段階的実装パターンと各段階の要件比較*
不確実性の定量化と信頼度キャリブレーション
予測精度だけでは、安全性が重要な配置には不十分です。予測には正式に定量化された不確実性の範囲と信頼区間を含める必要があります。その根拠は運用上のものです。70%の信頼度を持つ予測は、95%の信頼度を持つ予測とは異なる介入戦略をトリガーすべきです。信頼区間は、モデルの不確実性(パラメータ推定誤差、構造的誤指定)と確率的不確実性(基礎となるプロセスにおける既約のランダム性)の両方を反映します。
-
方法論的要件*:すべての予測モデルは以下を報告する必要があります。
-
点推定値(接近事故数の中央値または平均値)
-
90%信頼区間(ベイズモデルの場合は信用区間)
-
主要な入力変数(例えば、降水量、交通量)の±1標準偏差シフト下で予測がどのように変化するかを示す感度分析
不確実性を考慮した推論フレームワーク(オペレーションズリサーチのシミュレーションベースのアプローチで文書化されたもの)は、複雑なシステムを通じて不確実性を伝播させるための構造化された方法を提供します。道路安全に適用すると、これは以下を意味します。
-
入力不確実性の定量化:気象予報、交通量予測、イベントカレンダーは固有の不確実性を持ちます。モデルはこの不確実性を特性化し(例えば、アンサンブル気象予報を介して)、最終予測に伝播させる必要があります。
-
保留データでのモデル検証:予測は訓練から時間的または空間的に除外されたデータでテストされます。信頼区間は、観測された結果が予測された境界内に指定された頻度で収まるかどうかをチェックすることで検証されます(例えば、観測値の90%は90%信頼区間内に収まるべき)。
-
LGA間のクロスバリデーション:LGA AとBで訓練されたモデルはLGA Cでテストされ、一般化を評価します。LGA間の体系的なバイアスまたは精度の低下は、モデルの脆弱性を示し、配置範囲を制限します。
バイアス検出と軽減
予測モデルは、基礎となるデータの体系的なバイアスをエンコードまたは増幅する可能性があります。接続車両データは、車両タイプ、運転者の人口統計、または道路ネットワーク全体に均一に分布していません。特定の車両モデルまたは運転者集団が過剰に表現されている場合、予測は母集団レベルのリスクではなく、それらの特定のリスク特性を反映する可能性があります。
- 配置の前提条件*:層別分析を実施して、予測精度が車両タイプ、道路分類(都市対農村)、または時間帯セグメント全体で大きく異なるかどうかを評価します。体系的な違いを文書化します。精度が許容可能なしきい値(例えば、任意の層に対して75%未満)を下回る場合、バランスの取れたサンプリングで再訓練するか、モデルの配置範囲を明示的に制限し、適用可能性の警告で予測に注釈を付けます。
介入スケーリングと段階的配置
信頼度レベルは介入の強度に直接影響を与えるべきです。3段階のフレームワークが提案されています。
- 高信頼度(≥90%):執行を事前配置し、ターゲット化された認識キャンペーンを開始し、予防保守をスケジュールします。
- 中程度の信頼度(75~89%):監視を増加させ、予備リソースを準備し、輸送事業者に勧告通信を発行します。
- 低信頼度(75%未満):さらなる調査のためにフラグを立てます。追加の裏付け証拠なしに運用上の介入をトリガーしないでください。
検証パイプライン
予測モデルが運用上配置される前に、正式な検証パイプラインに合格する必要があります。
- 時間的保留検証:1~9ヶ月目で訓練し、10~12ヶ月目で検証します(または同等の季節サイクル)。
- 空間的クロスバリデーション:LGAのサブセットで訓練し、保留LGAで検証します。
- バイアス監査:車両タイプ、道路クラス、時間的セグメント別に検証結果を層別化し、不一致を文書化します。
- 不確実性キャリブレーションチェック:信頼区間が指定された頻度で観測結果を含むことを確認します。
- 感度分析:主要な入力前提(例えば、±10%交通量、±1標準偏差気象)を変動させ、予測の安定性を報告します。
5つのステージすべてに合格したモデルのみが運用配置の対象となります。ステージに失敗したモデルは、使用前に修正、再訓練、または範囲を制限する必要があります。
実行可能な含意
- 文書化された基準を持つ正式な検証ガバナンスプロセスを確立します(例えば、四半期ごと)。
- すべての予測に不確実性の範囲と信頼度レベルを含めることを要求し、区間のない点推定を禁止します。
- 上記の3段階フレームワークを使用して、信頼度レベルに介入をスケーリングします。
- 年間バイアス監査を実施して、車両タイプ、道路クラス、または運転者集団全体の予測精度の体系的な不一致を検出します。
- すべてのモデリング前提(定常性、データ十分性、空間的均質性)を文書化し、前提が違反される可能性のある条件を指定します。
実装と運用パターン
先制的な道路安全介入を運用化するには、技術的能力を超える組織構造、データガバナンスプロトコル、および正式な意思決定ワークフローが必要です。輸送機関は予測パイプラインに対する明示的な説明責任を確立し、予測が介入をトリガーするメカニズムを定義し、反復的なモデル改善を可能にするフィードバックメカニズムを制度化する必要があります。
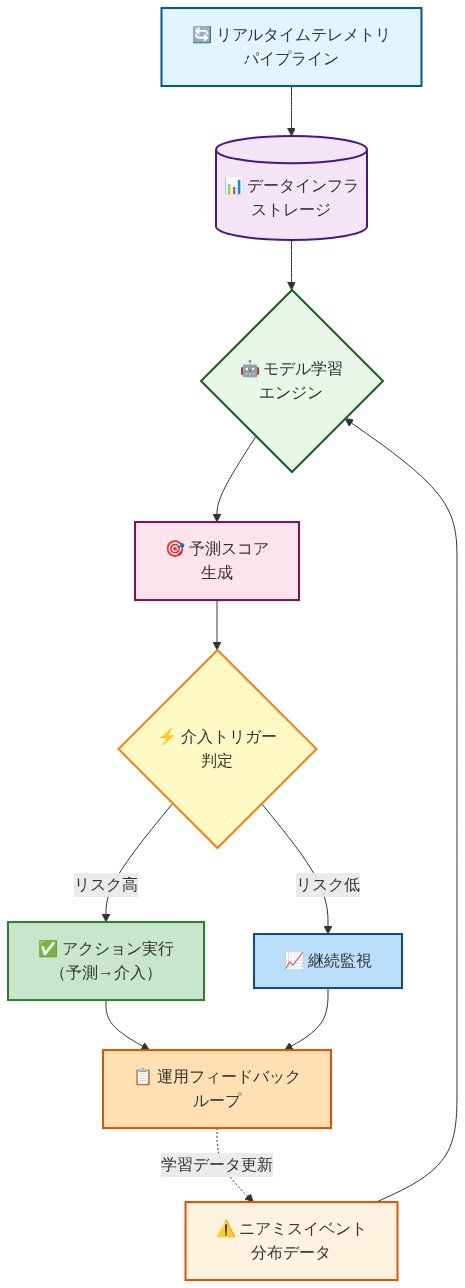
- 図4:予測的介入の3つの運用上の変化(データインフラ・モデル学習・介入トリガーの相互関係)*
運用アーキテクチャとワークフロー
防御可能な運用パターンは以下のコンポーネントで構成されます。
-
データ取り込みと処理層:指定された中央データチームが定義されたスケジュール(インフラストラクチャの成熟度に応じて日次またはほぼリアルタイム)で接続車両テレメトリを取り込みます。このチームはデータ保持、アクセス制御、品質保証プロトコルを指定するデータガバナンスフレームワークの下で運用されます。
-
分析パイプライン:接近事故検出および予測モデルは所定のケイデンスで実行されます。モデルはバージョン管理され、その前提は文書化される必要があります。予測は2つの独立した次元でランク付けされます。重大度(接近事故頻度とトレンド加速率として運用化)と信頼度(予測区間幅または校正確率として表現)。
-
配布と意思決定インターフェース:結果はロールベースのアクセス制御を持つダッシュボードに公開されます。地方輸送当局と執行機関は、地理的管轄区域と意思決定権限でフィルタリングされた予測を受け取ります。
-
介入意思決定フレームワーク:高優先度の予測(共同指定された重大度と信頼度のしきい値で定義)は、定義されたタイムフレーム(例えば、48時間)内で構造化されたレビュープロセスをトリガーします。認可された担当者は意思決定の根拠を文書化します。ターゲット化された執行を配置するか、インフラストラクチャ検査を実施するか、運転者通信キャンペーンを開始するか、追加の証拠を待つ間アクションを延期するかどうか。
-
結果ログとフィードバック:すべての介入とその結果は中央システムに記録されます。四半期ごとのレトロスペクティブは予測条件と観測条件を比較し、事前指定されたメトリクスを使用して介入の有効性を評価します。
事例:シドニー大都市圏
このフレームワークを具体化するために、シドニーの地方自治体区域(LGA)全体での仮説的な実装を検討してください。先制的安全運用センターは15のLGAからの接続車両データを監視します。システムは以下の前提の下で運用されます。
-
接続車両の浸透率は統計的に信頼できる接近事故信号を生成するのに十分です(≥15%のアクティブな車両と仮定。実際のしきい値は交通量とネットワーク密度に依存)。
-
気象予報と学校休暇カレンダーは予測モデルの外因性変数として統合されます。
-
執行およびインフラストラクチャチームは週に2~3の高優先度予測に対応する能力を持っています。
-
シナリオ*:月曜日の朝、ダッシュボードは1つのLGAで週半ばの接近事故イベントで35%の増加を予測し、信頼区間は[28%、42%]です。モデルはこの予測を2つの要因に帰属させます。(a)予測される大雨が視認性とトラクションを低下させ、(b)学校休暇の交通パターンが車両密度を増加させます。予測は重大度と信頼度の両方に基づいて高優先度としてランク付けされます。
火曜日までに、以下のアクションが文書化されます。
- 執行チームは予測されたホットスポットの位置、時間ウィンドウ、およびリスク要因を指定するブリーフィングを受け取ります。
- トラフィック管理カメラは予測されたホットスポットのカバレッジを増加させるために再配置されます。
- ターゲット化されたスピード認識キャンペーンはデジタル標識とソーシャルメディアを介して開始されます。
木曜日までに、ターゲットLGAの観測された接近事故率はベースラインから12パーセントポイント上昇していますが、予測ピークから23パーセントポイント下回っています。この結果は以下のメタデータで記録されます。介入タイプ、配置タイミング、観測結果、および因果帰属の信頼度(例えば、交通量の減少などの同時要因を除外できない場合は「中程度の信頼度」)。
ガバナンスと説明責任
運用化には役割の明示的な割り当てが必要です。
-
パイプラインオーナー:単一のチームまたは機関が、モデル保守、パフォーマンス監視、エスカレーションプロトコルを含む、エンドツーエンドの予測パイプラインに対する権限と説明責任を保持します。
-
意思決定権限:地方輸送当局は、その管轄区域内の介入に対する意思決定権限を保持します。中央チームは予測を提供します。地方チームは行動するかどうか、どのように行動するかを決定します。
-
フィードバックループ管理者:指定されたチームが結果データを収集し、四半期ごとのレトロスペクティブを実施し、パイプラインオーナーにモデル改善を推奨します。
-
実行可能な仕様*:高優先度としてランク付けされた予測に対して週次レビューケイデンスを確立します。介入の適時性と有効性を評価するために月次レトロスペクティブを実施します。予測精度を評価し、観測されたパフォーマンスギャップに基づいてモデルパラメータまたは特徴エンジニアリングを調整するために四半期ごとのモデル検証レビューを実施します。
測定と検証
先制的な道路安全における成功は、最終的には衝突と傷害の削減によって測定されます。ただし、中間メトリクスは運用上のフィードバック、モデル検証、およびリソース配分の決定に不可欠です。これらのメトリクスは事前に定義され、一貫して追跡される必要があります。
メトリクスカテゴリ
-
予測精度メトリクス:*
-
接近事故検出精度:検出された接近事故イベントのうち、センサーノイズまたは分類誤差からの偽陽性ではなく、真の安全性が重要なイベントを表す割合。このメトリクスは「接近事故」の定義と地上真実ラベリングプロセスによって制約されます。
-
予測精度:予測された高リスク期間が観測された接近事故率が事前指定された許容バンド内(例えば、予測の±15%)で実現する割合。このメトリクスは「実現」の定義と許容しきい値に敏感です。
-
予測キャリブレーション:予測された確率分布が観測された頻度と一致する程度。よくキャリブレーションされたモデルは、80%の信頼度でイベントを予測し、約80%の頻度で発生します。
-
運用メトリクス:*
-
介入応答時間:予測公開から文書化された介入配置までの経過時間。このメトリクスは組織的能力と意思決定効率を反映します。
-
介入カバレッジ:高優先度予測のうち、無視または無期限に延期されるのではなく、文書化された介入決定を受け取る割合。
-
安全結果メトリクス:*
-
衝突削減:交通量、気象、季節変動などの交絡因子を調整した、ターゲット地域と対照地域の衝突頻度の変化率。
-
空間的スピルオーバー:ターゲット介入ゾーン外の隣接地域の衝突頻度の変化。負のスピルオーバー(隣接地域での衝突増加)は、介入がリスクを削減するのではなく転置したことを示唆します。
事例検証ケース
6ヶ月のパイロット配置期間中、輸送当局の先制的プログラムは3つのLGA全体で12の高リスク期間の予測を生成します。以下の結果が観測されます。
-
予測精度:12の予測期間のうち9つが予測の±15%以内の接近事故率で実現します。3つの予測は実現しません(接近事故率はベースラインのままです)。精度 = 9/12 = 75%。
-
介入応答:12の高優先度予測すべてが48時間以内に文書化された介入決定を受け取ります。応答カバレッジ = 100%。
-
安全結果:3つのターゲットLGAからの衝突データは、前年の同じ6ヶ月期間と比較して衝突頻度で8%の削減を示します。対照LGA(先制的介入を受けていない)は2%の削減を示し、世俗的傾向に帰属します。差分削減(8% − 2% = 6%)は介入効果として解釈されますが、交絡因子(例えば、執行強度の変化、インフラストラクチャの改善)は無作為化対照試験なしで完全に除外することはできません。
-
空間的スピルオーバー:隣接LGAは衝突頻度に統計的に有意な変化を示さず、介入がリスクを転置しなかったことを示唆します。
-
解釈*:75%の予測精度は早期段階の配置に許容可能であり、モデルが意味のあるパターンを学習したが、本番グレードの精度をまだ達成していないことを示しています。6%の差分衝突削減は介入の有効性の予備的証拠を提供しますが、因果帰属は測定されていない交絡の対象です。
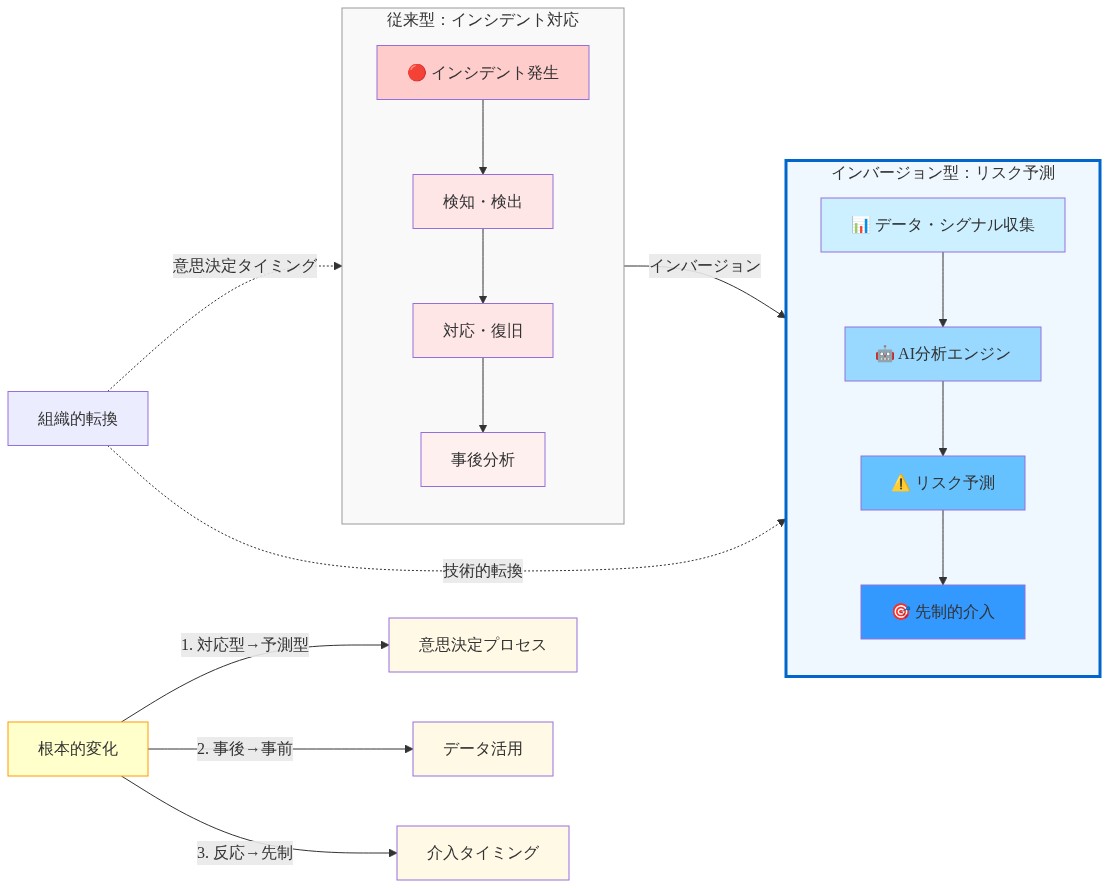
- 図13:インバージョン機会—インシデント対応からリスク予測への組織的・技術的転換*
測定ガバナンス
-
実行可能な仕様*:月次ケイデンスで以下のメトリクスを追跡する測定ダッシュボードを確立します。
-
予測精度(95%信頼区間付き)
-
介入応答時間(中央値と95パーセンタイル)
-
ターゲット地域と対照地域の衝突頻度トレンド(交通量と季節変動を調整)
四半期ごとのレビューを実施して、観測されたパフォーマンスが事前指定された成功基準と一致しているかどうかを評価します。予測精度が60%を下回るか、6ヶ月後に衝突削減が対照地域と統計的に区別できない場合、根本原因分析を実施し、モデルの再指定または介入戦略の改正を検討します。
リスクと軽減策
プライバシーとデータガバナンス
コネクテッドビークルのテレメトリ収集は、体系的な軽減を要する実質的なプライバシーリスクをもたらします。位置情報、速度、加速度、時間パターンを含むビークルレベルのデータは、直接識別子が削除されていても、特に補助的なデータセットと組み合わせた場合、個人の再識別を可能にします(Sweeney, 2002; de Montjoye et al., 2013)。
このリスクに対処するため、以下の技術的および手続的管理を提案します。
-
ローカルガバメントエリア(LGA)レベルへの空間集約:生のテレメトリは分析前にLGA境界に集約され、ビークル再識別を促進する可能性のあるルートレベルの粒度を排除する必要があります。この集約は分析精度を低下させますが、運輸当局の介入計画に必要な地域規模でのホットスポット識別には十分です。
-
ビークル識別子の暗号化匿名化:ビークル識別子(VIN、登録プレート、デバイスID)は、ソルティングを伴う暗号化関数(例:SHA-256)を使用して不可逆的にハッシュ化され、識別子からビークルへのマッピングが回復不可能であることを保証する必要があります。このアプローチは管理された条件下での再識別を許可する仮名化とは異なり、オーストラリアプライバシー原則1.2(プライバシー法1988)への適合には真の匿名化が必要です。
-
制限されたデータ保持:生のテレメトリは、集約と特徴抽出に続く定義された保持期間内(推奨:最大90日)に削除される必要があります。集約されたデータセットはモデルトレーニングと検証のために保持される場合がありますが、認可された担当者のみへの露出を制限するアクセス制御の対象となる必要があります。
-
規制適合フレームワーク:データ処理は州レベルのプライバシー法(プライバシー法1988年[連邦]、該当する場合は州保健記録法)およびオーストラリア情報コミッショナー局(OAIC)からのセクター固有のガイダンスに適合する必要があります。正式なプライバシー影響評価(PIA)はパイロット展開に先立って実施され、データフロー、アクセス制御、および残存リスクを文書化する必要があります。
モデルバイアスと予測妥当性
コネクテッドビークルデータで訓練された機械学習モデルは、訓練データが非ランダムな欠落を示す場合、または地理的または時間的次元全体で歪んだ表現を示す場合、体系的なバイアスの影響を受けやすくなります。具体的には以下の通りです。
-
地理的バイアス*:特定のLGAまたは道路タイプが訓練データセットで過度に表現されている場合(例:都市部でのコネクテッドビークル普及率が高いため)、モデルはこれらの地域に過適合し、過度に表現されていない地域に対して信頼性の低い予測を生成します。このバイアスは介入配分に直接伝播し、既に十分に監視されている地域に安全リソースを集中させ、高リスクの農村部または周辺都市部を無視する可能性があります。
-
時間的バイアス*:訓練データが特定の時間帯に集中している場合(例:平日のピーク時間)、モデルは過度に表現されていない時間帯(例:深夜の運転、週末パターン)に一般化できず、これらの期間中の予測精度と介入有効性が低下します。
-
人口統計学的バイアス*:コネクテッドビークル採用が社会経済的地位または地理的位置と相関している場合、データセットは特定の人口グループを体系的に過度に表現しない可能性があり、人口統計学的カテゴリ全体で不均等な介入結果につながります。
これらのリスクを軽減するため、以下を提案します。
-
層化交差検証:データセットをLGA、時刻、曜日、および道路タイプで定義された層に分割します。各層内でk分割交差検証を実行して、モデルパフォーマンスがすべてのサブグループ全体で独立して評価されることを確認します。各層について層化パフォーマンスメトリクス(精度、再現率、F1スコア)を個別に報告して、過度に表現されていないカテゴリでのパフォーマンス低下を特定します。
-
介入結果のバイアス監査:展開後、LGA、時間帯、および利用可能な人口統計学的プロキシ(例:国勢調査データから導出された社会経済指数)全体の介入配分と結果を比較する四半期監査を実施します。公平性メトリクス(例:人口統計学的パリティ、均等化オッズ)を使用して不均衡を定量化し、不均衡が事前定義されたしきい値を超える場合はモデルパラメータまたは介入プロトコルを調整します。
-
データ代表性評価:モデルトレーニング前に、基礎となるビークル人口に対するコネクテッドビークルデータの代表性の正式な評価を実施します。LGAまたはビークルタイプ全体で普及率が大きく異なる場合、逆確率重み付けまたは他の再バランス技術を適用してサンプリングバイアスを補正します。
運用および実装リスク
-
モデル劣化*:履歴データで訓練された予測モデルは、運転パターン、ビークル技術、および道路インフラが進化するにつれてパフォーマンスが低下する可能性があります。定期的なモデル再トレーニング(推奨:四半期ごと)を通じて軽減します。最近のデータのローリングウィンドウを使用し、観測された衝突回避頻度に対する予測精度を継続的に監視します。
-
介入有効性の不確実性*:標的化された介入(例:取り締まり、インフラ改修)の衝突削減に対する因果的影響は不確実であり、LGAコンテキストによって異なる可能性があります。無作為化比較試験または準実験的設計(例:回帰不連続性)を通じて軽減します。介入LGAと対照LGAを比較し、介入後12~24ヶ月間の衝突結果を厳密に測定します。
-
データアクセスと制度的障壁*:製造業者またはフリート事業者からのコネクテッドビークルデータへのアクセスを確保するには、安全目標と商業機密および責任懸念のバランスを取るデータ共有契約の交渉が必要です。運輸当局、ビークル製造業者、プライバシー擁護者、および法務担当者の代表を含む正式なデータガバナンス委員会を設立して、パイロット展開前にデータアクセスプロトコルと責任フレームワークを明確にします。
実行可能な軽減フレームワーク
-
パイロット展開前に正式なプライバシー影響評価を実施し、データフロー、アクセス制御、保持ポリシー、および残存プライバシーリスクを文書化します。関連するプライバシー規制当局(州レベルのプライバシーコミッショナーまたはOAIC)から承認を取得します。
-
データガバナンスポリシーを実装して、LGAレベルへの集約、ビークル識別子の暗号化匿名化、および生のテレメトリの90日保持制限を強制します。認可された運輸当局職員のみへのデータセットアクセスを制限するロールベースのアクセス制御を確立します。
-
層化パフォーマンスメトリクスと公平性監査を使用して、地理的、時間的、および人口統計学的バイアスについて四半期ごとにモデル予測を監査します。バイアスが事前定義されたしきい値を超える場合(例:LGA全体の介入配分に5%を超える不均衡)、モデルパラメータまたは介入プロトコルを調整します。
-
モデル予測精度と介入有効性の継続的な監視を確立し、定期的な再トレーニング(最低四半期ごと)および衝突削減結果を12~24ヶ月間測定する無作為化比較試験を実施します。
結論と次のステップ
コネクテッドビークルデータを使用した予防的道路安全介入は、定義された条件下で運用上実行可能です。(1)技術的および手続的管理がプライバシーおよびバイアスリスクを軽減する、(2)データアクセス契約がビークル製造業者またはフリート事業者と交渉される、(3)介入有効性が実験的または準実験的設計を通じて厳密に測定される場合です。比較可能な管轄区域でのパイロット展開からの証拠(例:シンガポールの自動運転車安全監視プログラム、欧州連合コネクテッドビークルイニシアティブ)は、衝突回避検出と衝突削減に対する測定可能な影響を示していますが、オーストラリアのコンテキストへの一般化には地域検証が必要です。
反応的な衝突分析から予測的な衝突回避監視への運用上のシフトにより、害が発生する前に害を防ぐ標的化された適時の介入が可能になります。このアプローチは、オーストラリア道路研究委員会(ARRB)およびオーストラリア国家道路安全戦略2023~2030によって支持されるセーフシステムフレームワークと一致しており、事後対応よりも予防を優先します。
推奨される実装経路
-
フェーズ1(1~3ヶ月):パイロットプログラム確立*
-
1つの運輸当局とコネクテッドビークルデータプロバイダーとのデータ共有契約を確保する
-
プライバシー影響評価を実施し、規制承認を取得する
-
データガバナンス委員会を設立し、アクセス制御を実装する
-
フェーズ2(4~6ヶ月):データパイプラインとモデル開発*
-
2つのLGA(1つは都市部、1つは周辺都市部)のコネクテッドビークルテレメトリを取り込み、地理的多様性を確保する
-
衝突回避検出アルゴリズムを実装し、履歴衝突データに対して検証する
-
層化交差検証を使用して12ヶ月の予測予報モデルを訓練する
-
フェーズ3(7~12ヶ月):パイロット介入と測定*
-
予測されたホットスポットに標的化された介入(取り締まり、インフラ改修、ドライバー教育)を展開する
-
介入結果(衝突頻度、重大度、衝突回避削減)を6ヶ月間測定する
-
四半期ごとのバイアス監査とモデルパフォーマンス評価を実施する
-
フェーズ4(13~18ヶ月):評価とスケーリング*
-
準実験的方法(回帰不連続性またはマッチングされた比較LGA)を使用してパイロット結果を分析する
-
パイロット学習に基づいて運用プレイブックを改善する
-
追加地域へのスケーリングのためのビジネスケースを開発する
-
成功基準*:パイロット展開は、マッチングされた対照と比較して介入LGAで衝突頻度を15%以上削減し、介入配分に地理的または人口統計学的バイアスの証拠がない(公平性メトリクスはLGA全体で±5%以内)。
現状:反応的監視が失敗する理由
オーストラリアの道路安全監視は、受け入れられない遅延をもたらす反応的サイクルで機能しています。運輸当局は事後に衝突データを収集し、根本原因分析を実施し(通常4~12週間)、その後インフラまたはポリシー変更を実装します(6~18ヶ月)。介入が展開される時点で、同様の事件が数百件検出されないまま発生している可能性があります。このモデルは予防可能な害を避けられないものとして受け入れています。
- 不作為のコスト*:オーストラリアは年間約1,100件の道路死亡事故を記録しており、推定経済コストはAUD 270億です(医療、生産性喪失、社会的コストを含む)。各死亡事故は、最初の警告兆候と介入展開の間に12~24ヶ月のラグを表しています。
運用上のシフト:3つの実行可能な変更
予防的安全への移行には、それぞれが定義されたリソース要件と測定可能な結果を伴う段階的な運用上の変更が必要です。
1. 継続的なテレメトリ取り込みの確立(1~3ヶ月)
-
現状*:衝突データベースは散発的に更新される。運転パターンへのリアルタイム可視性がない。
-
目標状態*:コネクテッドビークルデータ(加速度、制動、車線逸脱、速度)の継続的な取り込みを中央処理システムに行う。
-
実行ステップ*:
-
ビークル製造業者およびフリート事業者(ライドシェア、ロジスティクス、保険テレマティクスプロバイダー)と提携して、匿名化されたテレメトリフィードにアクセスする
-
メッセージキューインフラストラクチャ(Apache KafkaまたはAWS Kinesis)を展開して、コネクテッドビークルから毎秒10,000~50,000イベントを処理する
-
データガバナンスを確立する:匿名化プロトコル、保持ポリシー(90日のローリングウィンドウを推奨)、およびプライバシー適合(プライバシー法1988)
-
コスト見積もり:インフラストラクチャセットアップにAUD 150,000~300,000。月額運用コストAUD 40,000~60,000
-
リスク*:データアクセス契約は遅い可能性があります(3~6ヶ月)。保険会社(既にテレマティクスを収集している)との並行エンゲージメントを暫定的なデータソースとして推奨します。
2. 衝突回避検出モデルの展開(2~5ヶ月)
-
現状*:分析は記録された衝突に限定される。前兆事象への可視性がない。
-
目標状態*:ハードブレーキングイベント、急激な車線逸脱、および衝突回避操作の衝突リスクとの相関をリアルタイムで検出する。
-
実行ステップ*:
-
履歴衝突回避イベント(ハードブレーキング>0.7g、車線逸脱>0.5m、急速ステアリング入力>45°/秒)を使用して、既存の保険またはフリートテレマティクスデータセットで分類モデルを訓練する
-
しきい値を定義する:単一のハードブレーキングイベントはノイズ。同じ位置で2時間以内に5件以上のイベントは危険を示す
-
モデルをストリーミングプロセッサ(Apache FlinkまたはAWS Lambda)として展開して、受信テレメトリをリアルタイムでスコアリングする
-
モデル精度を既知の衝突位置に対して検証する:精度70%以上を目標とする(ステークホルダーの信頼を損なう偽陽性を最小化)
-
コスト見積もり:モデル開発にAUD 80,000~150,000。月額推論コストAUD 20,000~30,000
-
リスク*:不十分な履歴データにより、モデルが本番精度を達成する前に6~12ヶ月のテレメトリ収集が必要になる可能性があります。軽減策:訓練データを収集しながら、ルールベースのしきい値(ハードブレーキング頻度)から開始します。
3. 予測を介入トリガーに変換する(4~6ヶ月)
-
現状*:新興リスクパターンに対応するメカニズムがない。
-
目標状態*:高信頼度の予測を取り締まり、インフラ、またはドライバー介入チャネルにルーティングする自動ワークフロー。
-
実行ステップ*:
-
取り締まりトリガー*:位置が7日以内に20件以上の衝突回避イベントを蓄積した場合、交通警察に速度カメラまたは移動取り締まりの展開を警告します。推定影響:標的位置での事件頻度を15~25%削減(比較可能な英国/ニュージーランドの介入に基づく)。
-
インフラトリガー*:位置が記録された衝突がないにもかかわらず一貫したハードブレーキングパターンを示す場合、調査のために交通工学にエスカレートします(視線、信号タイミング、道路標示)。典型的な調査コスト:AUD 5,000~15,000。典型的な改善コスト:AUD 50,000~200,000。
-
ドライバーアラートトリガー*:ライドシェアおよびフリート車両の場合、ドライバーが高リスク地域に進入したとき、またはリスキーなパターンを示したときにリアルタイムアラートを送信します。推定影響:アラートされたドライバーの事件頻度を10~20%削減。
-
ワークフロー自動化*:
-
決定木を構築する:if(near_miss_count > 20 AND location_type == “intersection”)→ 交通工学にエスカレート。if(near_miss_count > 50 AND enforcement_available)→ 取り締まりを派遣
-
SLAを確立する:予測は24時間以内に関連するステークホルダーに到達する必要があります
-
コスト見積もり:ワークフロー自動化にAUD 30,000~50,000。月額運用コストAUD 10,000~15,000
-
リスク*:取り締まり機関はアラートに対応する能力が不足している可能性があります。軽減策:リスクスコアで上位10~20の位置を優先します。警察司令部とのエスカレーションプロトコルを確立します。
実践例:グレーターシドニー交差点
-
シナリオ*:コネクテッドビークルデータは、パラマッタロードとチャーチストリート(パラマッタ)の交差点がピーク時間中に1日8~12件のハードブレーキングイベントを生成し、過去24ヶ月間に記録された衝突がないことを明らかにしています。
-
従来のアプローチ*:アクション不可(調査をトリガーする衝突データなし)。
-
予防的アプローチ*:
- 1週目:テレメトリシステムが位置を新興リスク(ハードブレーキング頻度がベースラインの3倍)としてフラグを立てる
- 2週目:交通工学チームが調査。南向きのアプローチが駐車車両による視線制限があることを特定
- 3週目:南向きのアプローチに駐車禁止ゾーンを実装。信号タイミングを調整して緑信号を2秒延長
- 4週目:テレメトリを監視。ハードブレーキングイベントが7日以内に60%低下
- 2ヶ月目:正式な衝突データが事件ゼロを確認(対歴史的平均1~2件の軽微事件/月)
- コスト*:AUD 8,000(調査+信号調整)+ AUD 2,000(標識)
- 利益*:12ヶ月間で推定2~4件の軽微傷害を防止(AUD 200,000~400,000の回避コスト)
- ROI*:初年度内に15~30倍
技術基盤:リアルタイム処理における実証済みのパターン
コネクテッドビークル安全システムは、大規模リアルタイム監視プラットフォームと同一の課題に直面しています。すなわち、膨大な並行データソース、サブセカンドの遅延要件、閾値ベースのアラート機能です。Netflixのリアルタイムサービスマップアーキテクチャ(毎秒1000万以上のイベント取り込み、100ミリ秒未満の遅延で処理、異常検知時にアラート発動)は、このスケールが運用上達成可能であることを実証しています。
-
適用可能なパターン:*
-
イベントストリーミング: KafkaまたはKinesisを使用してデータ取り込みと処理を分離。データソースと分析の独立したスケーリングが可能になります
-
ステートフル処理: ストリームプロセッサ(Flink、Spark Streaming)を使用して、位置ごとのニアミスイベントのローリングウィンドウを維持。数時間から数日にわたるパターン検知が可能になります
-
アラート機能: 閾値を超えた場合のみ通知をトリガー。アラート疲れを軽減し、人間の注意を実行可能なリスクに集中させます
-
オーストラリア展開の建築的見積もり:*
-
データソース:200~500万台のコネクテッドビークル(現在の浸透率はオーストラリア車両全体の約15~20%。年間20%以上の成長率)
-
イベント量:ピーク時に毎秒5万~10万イベント
-
インフラコスト:初期投資20万~40万豪ドル。月次運用費6万~10万豪ドル
-
本番環境までの期間:6~9ヶ月(データパートナーシップ、モデル検証、ステークホルダー調整を含む)
制約と現実的なタイムライン
-
データアクセス:* 自動車メーカーと保険会社がテレメトリを管理しており、交渉には通常3~6ヶ月を要します。保険テレマティクス(既に収集済み、規制上の前例あり)から開始することを推奨します。
-
モデル精度:* ニアミス検知モデルは70%以上の精度を達成するために6~12ヶ月の履歴データを必要とします。訓練データ収集中は、ルールベースの閾値から開始してください。
-
ステークホルダー調整:* 警察、交通工学、地方議会が介入プロトコルに合意する必要があります。州全体のロールアウト前に、1~2の高リスク回廊(例:パシフィックハイウェイ、ヒュームモーターウェイ)でパイロットプログラムを実施することを推奨します。
-
プライバシーと責任:* 明確なデータガバナンスと匿名化プロトコルは譲歩不可能です。展開前の法務レビューを推奨します(見積もり4~8週間)。
-
最初の介入までの現実的なタイムライン:* プロジェクト開始から予測ベースの最初の執行またはインフラ対応まで9~12ヶ月。
なぜこの転換が今重要なのか
オーストラリアのコネクテッドビークル浸透率は加速しています。2024年に販売される新車の40%以上がテレメトリ機能を搭載しています。3~5年以内に、稼働中の車両全体の30~40%に対してリアルタイム安全データが利用可能になります。今からデータ取り込みと分析インフラを確立する機関は、データストリームが成長するにつれてこれをキャプチャできます。待機する機関は2~3年の追いつき期間に直面することになります。
反応的から予測的への転換は、願望的ではなく、現在のテクノロジーで運用上実現可能であり、明確なROIで正当化され、データ可用性の拡大に伴い緊急性が高まっています。
反転の機会:インシデント対応からリスク予測へ
オーストラリアの道路安全は制限された時間枠内で機能してきました。当局は既に生命と地域社会を変えてしまった事故に対応しています。この反応的姿勢は制度的に根付いていますが、安全資源をどのように配置するかにおける大規模な非効率性を表しています。コネクテッドビークルテレメトリはこの方程式を根本的に書き換えます。加速パターン、制動強度、車線位置、速度変動を捉えるリアルタイムデータストリームは、害が発生する前に存在する継続的な安全信号を生成します。私たちは悲劇から学ぶシステムから、ニアミス、微視的行動、新興リスク署名から学ぶシステムへと移行しています。
この反転は3つの連鎖的な能力を解放します。第一に、運輸機関は散発的なクラッシュデータベース分析から継続的なテレメトリ取り込みへシフトし、安全を事後的な監査機能からリアルタイムセンシング層へと変換します。第二に、予測モデルは死亡という希少で悲劇的なエンドポイントではなく、ニアミスイベント(ハードブレーキングシーケンス、衝突回避操作、安定性制御の作動)という圧倒的に大きなデータセットで訓練されます。この信号の豊富さはモデル忠実度と早期警告精度を劇的に向上させます。第三に、予測は実行可能な介入トリガーになります。事後的な政策文書ではなく、ライブな意思決定ポイントであり、標的化された執行、動的インフラ適応、または車内アラートがリスクを傷害に結晶化する前に遮断できます。
隣接する機会を考えてみてください。ピーク時の混雑中に一貫したハードブレーキングクラスタを生成するシドニー大都市圏の交差点は、従来のクラッシュ分析では見えないままです。記録されたインシデントがなければ調査トリガーはありません。予測的テレメトリ監視はこの位置を即座にリスク集中ゾーンとしてフラグします。交通エンジニアはリスクパターンが最も明確な間に根本原因(視線障害、信号タイミングのずれ、歩行者衝突パターン)を調査できます。介入タイミングは「死亡後」から「最大の実行可能性の瞬間」へシフトします。これは段階的な安全改善ではなく、いつどのように介入するかの根本的な再構築です。
この変換の技術的足場は既に隣接領域に存在しています。リアルタイムデータ処理アーキテクチャ(Netflix、Uber、数百万の並行トランザクションを管理する金融サービス企業によって大規模で実証済み)は、高速テレメトリストリームの取り込み、ミリ秒以内の異常検知、異種の運転コンテキスト全体でノイズからシグナルを区別する運用上の必要性に対する戦闘テスト済みのパターンを提供します。道路安全アプリケーションは同型の課題に直面しています。分散データソース(数百万のコネクテッドビークル)、アラート関連性のためのサブセカンド遅延要件、異種の運転コンテキスト全体でノイズからシグナルを区別する運用上の必要性です。建築パターンは転用可能です。安全アプリケーションは新規で緊急です。
このシフトはまた、介入設計における空白地帯を開きます。従来の執行とインフラを超えて、コネクテッドビークルエコシステムは動的でコンテキスト認識の安全対応を可能にします。高リスク期間中に厳しくなる適応速度ゾーン、ニアミスパターンがドライバーコホート全体で匿名で共有されるピア学習システム、損失制御イベントに寄与する前に車両システムをフラグする予測保守アラート。データは単なる診断ツールではなく、参加型安全の基盤になります。ドライバーは執行の受動的な対象ではなく、分散リスク感知ネットワークのアクティブなノードになります。
長期的な社会的賭けは明確です。数百万の日々の運転相互作用から継続的に学ぶ道路安全システムは、数千の年間クラッシュから散発的に学ぶシステムを上回ります。私たちは悲劇によって制約されたシステムから信号の豊富さによって増幅されたシステムへ移行しています。問題は、この転換が技術的に可能かどうかではなく、それがそうであるということです。むしろ、どのくらい迅速に運用化できるか、そしてデータが監視の蔓延ではなく集団的安全に役立つことを確保するためにどのようなガバナンスフレームワークを構築するかです。
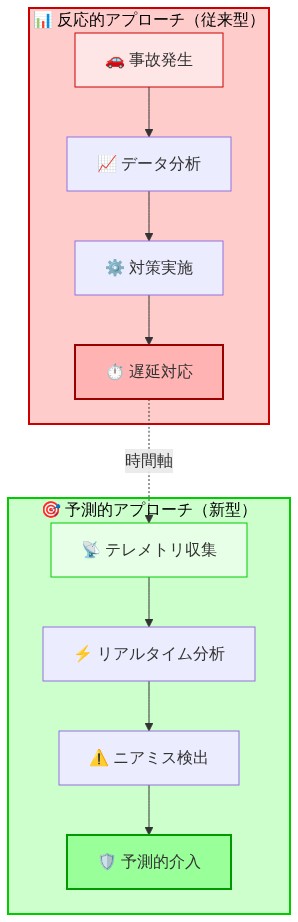
- 図2:反応的vs予測的アプローチのプロセス比較*
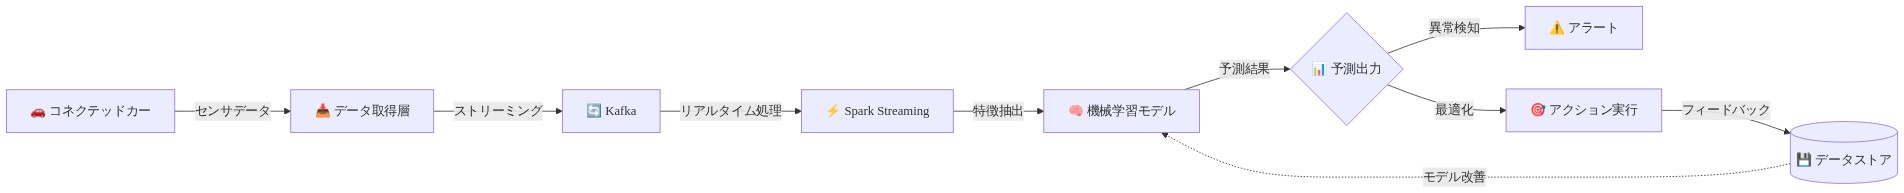
- 図6:リアルタイム処理の技術アーキテクチャ(コネクテッドカーデータ処理パイプライン)*