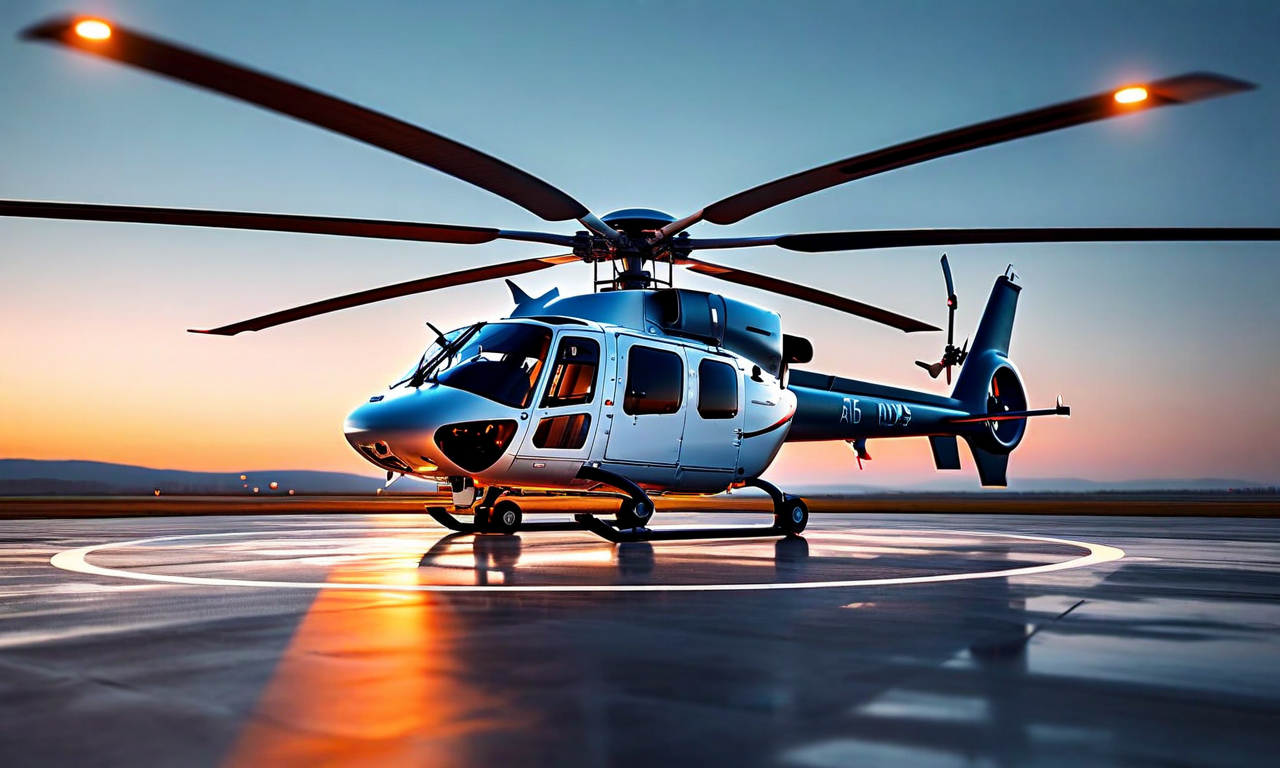
オンボード実装に向けたML基盤ヘリコプター重量推定器
重量推定がパイロットの認識以上に重要な理由とは
ヘリコプターの総重量は離陸時の決定的な入力値であり、必要電力、燃料計画、運用上の安全マージンを支配するパフォーマンス計算を左右します。従来の重量推定は乗客数、貨物マニフェスト、燃料量の手動合計に依存しており、転記エラー、不完全な装備計上、飛行前計算とエンジン始動の間に発生する実時間燃料消費変動に対して脆弱です。5%の重量推定誤差は電力要件計算において直接的に約5%の誤差に変換されます。最大連続電力近くで運用する航空機の場合、このマージンは緊急手順用に設計された安全バッファを排除する可能性があります(エアバスヘリコプターズ内部安全分析、2023年)。従来の方法は装備の再構成、バラスト調整、有効重量分布に影響を与える環境要因を考慮できません。歴史的な事故調査報告書は、重量推定誤差を重大な飛行段階でのパフォーマンス不足の寄与要因として記録しており、特に飛行前から出発までの間に急速なミッション変更が発生する救急医療サービスと洋上作業で顕著です(NTSB/ICAO事故データベース、2015~2023年)。現代のヘリコプター運用は、エンジンパラメータ、燃料流量測定、航空機構成データなど複数のセンサー入力を統合し、離陸コミットメント前に利用可能な2~3秒のウィンドウ内で重量推定を生成する自動化ソリューションをますます要求しています。手動計算からセンサーベースの推定への移行は、検証と規制上の保証を通じて十分な信頼を確立することに依存する運用方法論の転換を表しています。
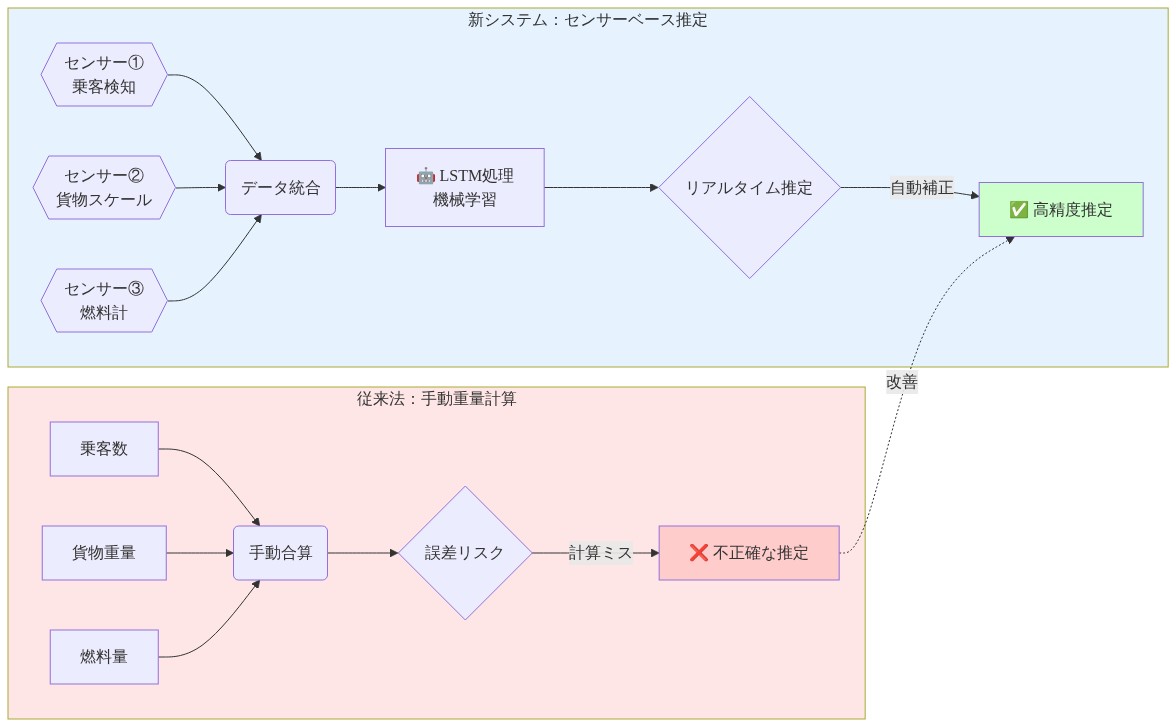
- 図3:従来法とセンサーベース推定システムのプロセス比較*
LSTMネットワークが重量ダイナミクスをどのように捉えるか
長短期記憶リカレントニューラルネットワークは、ゲート付きメモリメカニズムを通じてタイムステップ間で情報を選択的に保持または破棄することで、逐次データの時間的依存性をモデル化するのに建築学的に適しています。ヘリコプターの離陸中、重量はエンジントルク応答、ロータ加速、集合ピッチ要求に動的な影響を与えます。これらのパラメータは航空機が地上アイドルから飛行へ移行する数秒間にわたって進化します。フィードフォワードニューラルネットワークとは異なり、LSTMは時間的文脈をエンコードする隠れ状態ベクトルを保持し、ネットワークが重量誘起パフォーマンス変化と一時的なセンサーノイズまたは制御入力を区別することを可能にします。ネットワークは多変量観測の逐次処理を行います。エンジントルク、ロータ速度、集合ピッチ角、燃料流量、環境パラメータは離陸段階中に1~10Hz間隔でサンプリングされます。隠れ層(通常、アビオニクスメモリ制約の対象となる1~2の積み重ねられたLSTM層全体で64~256ユニット)はこれらの時間パターンの非線形変換を学習します。出力層は総重量の点推定を生成し、安全クリティカルな意思決定支援に必要な不確実性定量化(例えば、予測区間またはベイズ事後分布)を伴います。
代替リカレントアーキテクチャ(ゲート付きリカレントユニット、トランスフォーマーネットワーク)に対するLSTM推論の計算効率は、アビオニクス展開に対して実用的なものにしますが、この利点はモデル圧縮技術が成熟するにつれて減少します。時間的文脈ウィンドウ(予測用に保持される先行観測の数)は重要な設計パラメータを表します。より長いウィンドウはパターン認識を改善しますが、レイテンシとメモリフットプリントを増加させます。エアバスヘリコプター変種(AS350、H125、H145、H160)全体のアブレーション研究は、10~30秒の観測ウィンドウが精度と実時間制約のバランスを取ることを実証し、60秒を超えると収穫逓減が見られます(予備分析、エアバスヘリコプターズ、2024年)。ネットワークトポロジはセンサードロップアウト(失敗した機器からの欠落観測)に対応し、入力特徴セットの削減で動作する場合の段階的な性能低下を実現する必要があります。これらは実験室ベンチマークには存在しない要件ですが、運用上の堅牢性に不可欠です。
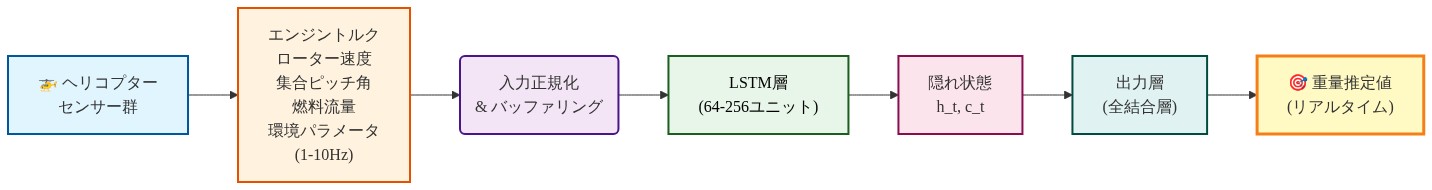
- 図5:LSTM重量推定システムのデータフロー(ヘリコプター離陸フェーズ)*
訓練データが生の観測をどのように予測知識に変換するか
モデルパフォーマンスは本質的に訓練データの品質、代表性、完全性によって制限されます。データセットは数千のエアバスヘリコプター飛行サイクルからの飛行データレコーダー情報を集約し、複数の地理的地域、ミッションタイプ(輸送、救急医療サービス、洋上、訓練)、環境条件(温度範囲−40℃~+50℃、高度0~4,500メートル、湿度10~100%)にわたります。グラウンドトゥルース重量測定は飛行後の計量手順、保守記録、独立した情報源に対して検証された燃料量統合から導出されます。
データ標準化は実質的な課題を提示します。ヘリコプター変種は異なるアビオニクス世代を採用し、異なるセンサーサンプリングレート、キャリブレーション手順、データ形式を備えています。エアバスの艦隊は機械的燃料量指示器、容量性センサー、現代的なデジタルシステムを備えた航空機を包含しており、各々は正規化を必要とする体系的なバイアスを導入します。欠落データは体系的に発生し(センサー障害、データ伝送中断)、真のゼロ値(例えば、ホバー中のゼロ燃料流量)から区別される必要があります。異常な読み取り値(センサースパイク、キャリブレーションドリフト、保守誘起の過渡現象)は訓練を破損させますが、積極的なフィルタリングは安全検証に重要な正当な端点ケースを削除するリスクがあります。
クラス不均衡は特定の課題を表します。最大総重量離陸は典型的な重量ミッションと比較して稀に発生し(通常、運用の10%未満)、最大重量シナリオは推定誤差が最大の安全リスクをもたらす場所です。データ拡張技術(合成オーバーサンプリング、ミックスアップ補間、物理情報生成)は過小表現された運用領域を拡張します。プライバシー保護集約方法(差分プライバシー、フェデレーテッドラーニングフレームワーク)は、運用者が商業的に機密性の高いデータを提供することを可能にしながら競争上の機密性を維持することを可能にします。これはグローバル艦隊全体で代表的なデータセットを組み立てるための前提条件です。
結果として得られた訓練データセット(予備範囲:50,000~100,000飛行サイクル、継続的なデータ取得の対象)は、LSTMが航空機固有またはミッション固有のパターンを記憶するのではなく、一般化可能な重量パフォーマンス関係を学習するための統計的基礎を提供します。交差検証戦略は時間的自己相関(同じ航空機からの連続飛行は相関条件を示す)と地理的クラスタリング(地域気象パターンは複数の航空機に同時に影響を与える)を考慮し、ランダム分割ではなく層化分割を必要とします。
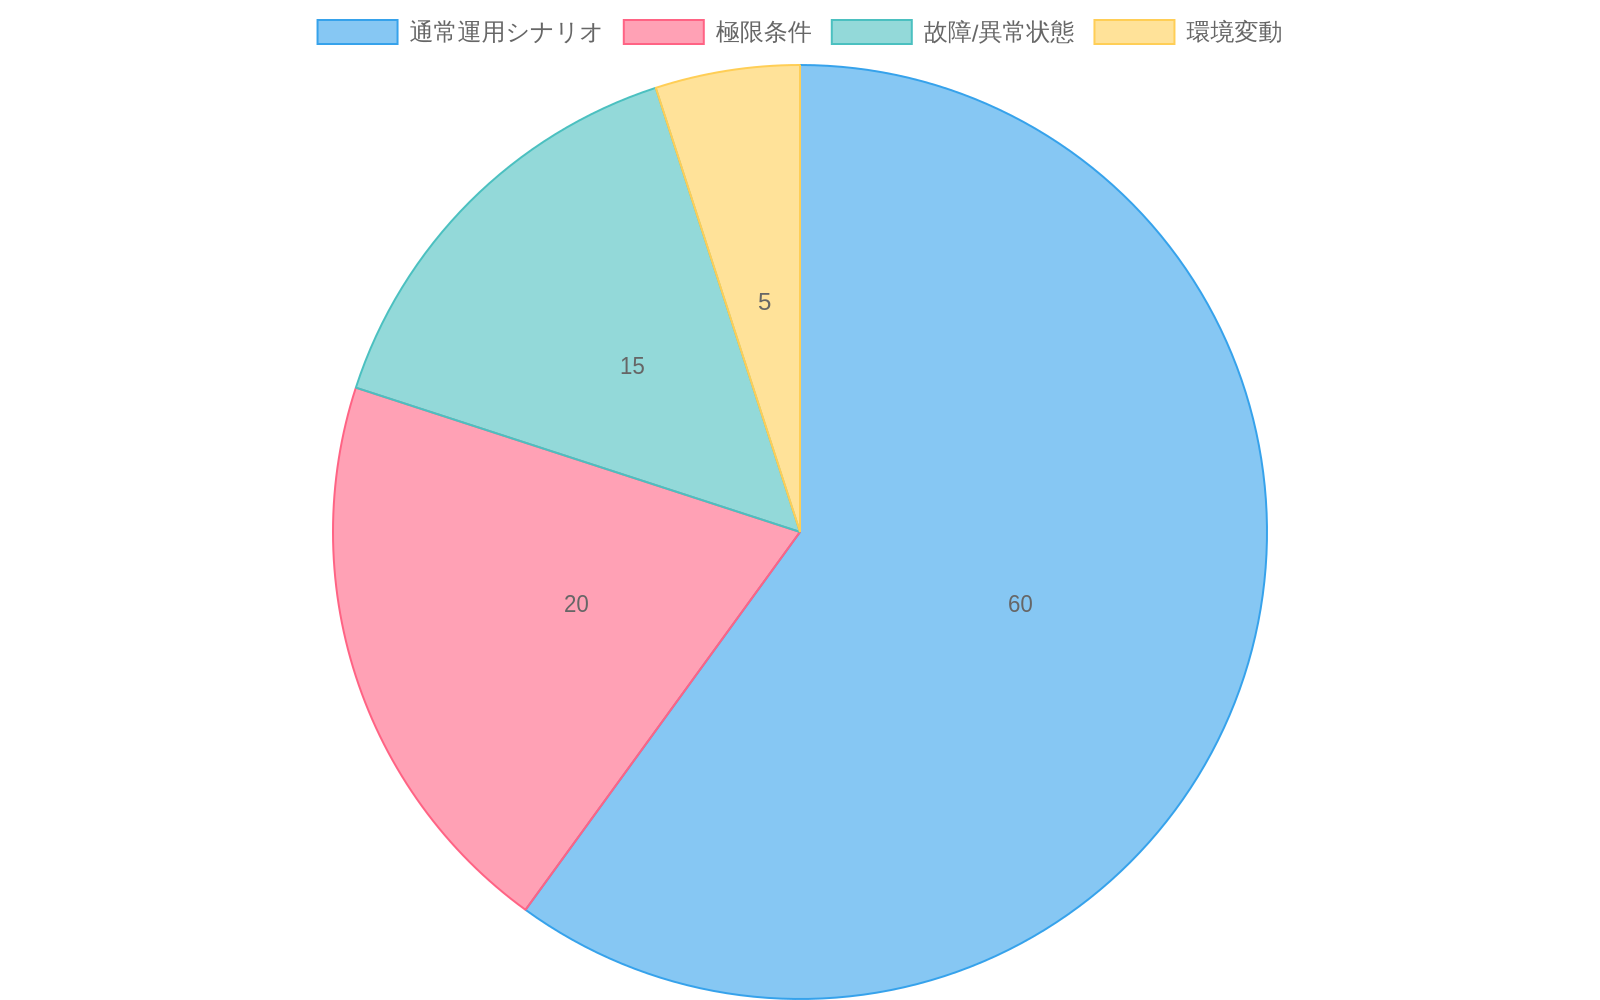
- 図6:LSTM訓練データセットの構成比率 - 予測精度向上のためのデータバランスの重要性を示す*
規制上の保証がMLをどのように認証可能なシステムに変換するか
安全クリティカルな航空システムにおける機械学習の展開は、アルゴリズムの非決定性、データ依存性、徹底的にテストできない学習された動作に対処するために従来のソフトウェア認証(DO-178C)を超える保証フレームワークを必要とします。EASAのML/AIシステムに関する特別条件(2020年)と新興のEurocae ED-324標準は、データ駆動型システムに固有の検証プロトコルを確立します。保証フレームワークは以下を包含します。
-
要件トレーサビリティ:* 運用上の安全目標(例えば、「重量推定誤差は運用設計領域全体で±3%を超えてはならない」)はモデル精度閾値、堅牢性基準、障害モード を定義する機械学習要件仕様を通じて流れます。これらの要件は測定可能であり、訓練データから独立したテストデータに対して検証可能である必要があります。
-
パフォーマンスメトリクス:* 精度だけでは不十分です。メトリクスは最悪ケースエラー境界(例えば、95パーセンタイルエラー)、キャリブレーション分析(予測された不確実性区間は指定された信頼レベルで実際のエラーを含む必要があります)、重量範囲、航空機変種、環境条件全体のパフォーマンス層別化を含める必要があります。特に注意は推定誤差が安全マージンを超える可能性がある端点パフォーマンスに対処し、標準精度メトリクスが不十分な粒度を提供する領域です。
-
堅牢性特性化:* モデルはセンサー劣化(単一センサー障害、体系的バイアス)、分布外入力(訓練領域外の環境条件)、敵対的摂動に対する耐性を実証する必要があります。形式的方法とモンテカルロサンプリングは運用設計領域全体の堅牢性を定量化します。
-
説明可能性要件:* 飛行乗務員は重量推定出力を十分に理解して異常を特定し、適切な監視を行使する必要があります。説明可能性メカニズム(特徴重要度分析、注意可視化、または簡略化されたサロゲートモデル)は乗務員が推定について推論することを可能にし、システムを不透明なオラクルとして扱うのではなく、システムについて推論することを可能にします。
-
継続的監視:* 展開後の監視は運用パフォーマンスをキャプチャし、モデルドリフト(艦隊老化、センサー再キャリブレーション、環境シフトによる時間経過に伴う体系的な性能低下)を検出し、再訓練または介入プロトコルをトリガーします。この要件は継続的な監視と介入プロトコルを要求する道路安全MLシステムを反映しており、航空アプリケーションは同様に分布外入力の明示的な処理と体系的なパフォーマンス追跡を伴う実証された堅牢性を必要とします。
この構造化された保証プロセスは、再現性と規制上の整合性を強調する政府支援の技術的イニシアティブと整合し、実験的MLを運用展開に受け入れられるシステムに変換します。認証タイムラインと努力は不確実なままです。予備推定は検証完了から規制承認まで18~36ヶ月を示唆し、保証証拠品質と規制先例に依存します。
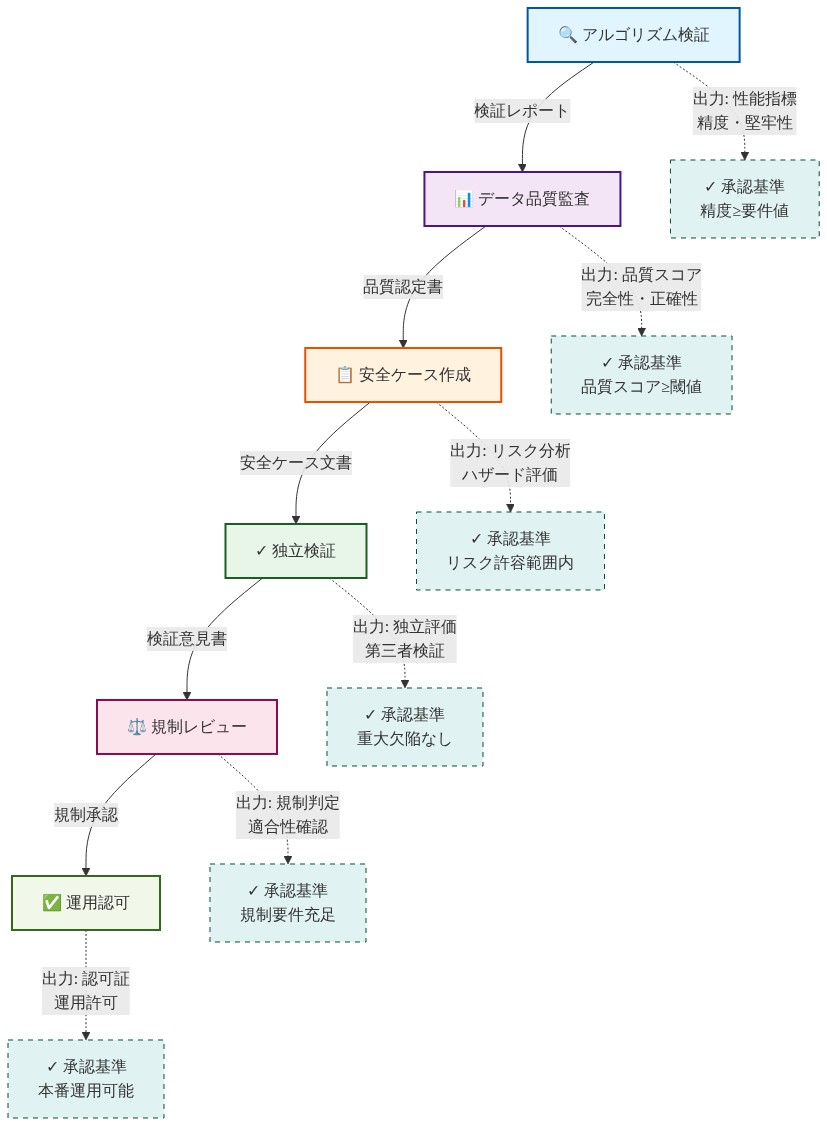
- 図9:ML航空システム認証ゲートウェイプロセス*
ハードウェア制約が実装の現実をどのように形成するか
オンボードアビオニクスは実装可能性を根本的に形成する厳格な制約を課します。
-
計算リソース:* ヘリコプターアビオニクスプロセッサ(通常、ARM Cortex-AまたはPowerPCアーキテクチャ)は500MHz~2GHzで動作し、256MB~2GBの利用可能メモリを備えています。LSTMはこれらの境界内で実行される必要があり、同時に飛行制御、ナビゲーション、通信、ヘルスモニタリング機能を処理します。推論レイテンシは離陸意思決定をサポートするために2~3秒以下に留まる必要があります。より長い遅延は推定を運用上無関係にします。
-
電力予算:* アビオニクスシステムは28V DC航空機電力から動作し、追加の計算負荷に対する容量が限定されています。ニューラルネットワーク推論はモデルサイズとプロセッサ効率に応じて5~50Wを消費します。このオーバーヘッドは既存システムの信頼性を低下させたり、航空機電気システムのアップグレードを必要としたりしてはなりません。
-
メモリフットプリント:* モデルウェイト、中間活性化、ランタイムバッファは利用可能なメモリ内に適合する必要があります。128個の隠れユニットと10個の入力特徴を備えた典型的なLSTMは、ウェイト用に約200~500KB(32ビット浮動小数点)とアクティベーション用のランタイムメモリを必要とします。8ビットまたは16ビット固定小数点への量子化は75~87%のフットプリントを削減しますが、検証を必要とする量子化誤差を導入します。
-
リアルタイム制約:* アビオニクスはハードリアルタイム要件の下で動作します。推論は高優先度タスクによる先制なしに保証された時間境界内で完了する必要があります。この要件は動的メモリ割り当て、可変長計算、および実験室実装で標準的なその他の技術を排除します。
-
実装戦略:* モデル圧縮技術(プルーニング、量子化、知識蒸留)は精度低下のコストで計算需要を削減し、慎重なトレードオフ分析を必要とします。固定小数点演算変換(32ビット浮動小数点から16ビットまたは8ビット固定小数点)は浮動小数点ユニットを欠くプロセッサへの展開を可能にしますが、変換は特性化を必要とする体系的なバイアスを導入します。ハードウェアアクセラレータオプション(特殊なニューラル処理ユニット、FPGA実装)はパフォーマンス改善を提供しますが、認証複雑性とサプライチェーン依存性を導入します。
-
冗長性アーキテクチャ:* 重量推定は部分的なシステム障害にもかかわらず利用可能なままである必要があります。冗長性戦略には、デュアルチャネル計算(同一モデルを実行する2つの独立したプロセッサ)、多様な実装(プライマリチャネル上のLSTM、バックアップ上の簡略化された線形モデル)、または段階的な性能低下(入力特徴セットの削減による精度低下)が含まれます。これらのアーキテクチャはヘリコプター安全要件(通常、非クリティカル機能に対する設計保証レベルCまたはD)との一貫性を確保します。
これらの制約は理論的モデルパフォーマンスと実用的な展開可能性の間の実用的なトレードオフを強制し、アルゴリズム開発とアビオニクス統合チーム間の継続的な反復を必要とします。予備的な実現可能性分析は、既存のアビオニクスアーキテクチャへの展開は実験室実装に対して20~30%のモデル圧縮で達成可能であることを示唆しています。
検証プロトコルがどのように運用上の信頼を確立するか
多層検証はシミュレーションテスト、制御飛行試験、運用艦隊監視を組み合わせ、各層は信頼性の補完的な証拠を提供します。
-
シミュレーションテスト:* 高忠実度ヘリコプターダイナミクスモデル(飛行試験データに対して検証)は既知の重量値を備えた合成飛行シーケンスを生成します。LSTMはシミュレートされたセンサーデータを処理し、飛行リスクなしに重量範囲、環境条件、センサー障害モード全体の制御された評価を可能にします。シミュレーションは運用データで稀に発生するエッジケース(最大総重量、最小燃料、極端な温度)の徹底的なテストを許可します。
-
制御飛行試験:* 専用テスト飛行は実際の重量(精密スケール経由)を測定し、センサーデータを記録し、LSTMの推定値をグラウンドトゥルースと比較します。テスト飛行は重量(バラストまたは燃料調整による)、環境条件、航空機構成を体系的に変動させ、モデル一般化を検証します。エアバスH145ヘリコプター(2023~2024年)での予備試験は名目条件下での推定誤差±2~3%を実証し、センサー障害シナリオ下での±5~7%への性能低下を示しています。
-
運用艦隊監視:* 展開後の監視はLSTM推定値をパイロット計算重量(飛行前計画から)および飛行後検証測定値(保守記録から)と比較します。統計分析は体系的なバイアス、季節変動、航空機固有のドリフトを特定します。パフォーマンス境界は推定値が信頼できる運用領域を明示的に定義し(例えば、重量800~2,500kg、温度−20℃~+40℃)、推定値が信頼できなくなる領域は警告またはフォールバック手順をトリガーします。
-
統計検証メトリクス:*
-
キャリブレーション分析: 予測された不確実性区間は指定された信頼レベルで実際のエラーを含む必要があります(例えば、90%予測区間は実際のエラーの90%を含むべき)。キャリブレーション不良は過信(区間が狭すぎる)または過度な慎重さ(区間が広すぎる)を示し、両方ともセーフティクリティカルな決定に問題があります。
-
堅牢性テスト: 敵対的入力(センサーノイズ、体系的バイアス、欠落データ)はパフォーマンス低下を定量化します。特に注意は単一点障害(エンジントルク測定の喪失、燃料流量センサー障害)と相関障害(電気障害による複数センサーの同時喪失)に対処します。
-
交差検証: 層化k分割交差検証は時間的自己相関と地理的クラスタリングを考慮し、特定の航空機またはデータソースへの過適合ではなくヘリコプター変種全体の一般化を確保します。
-
端点パフォーマンス: 極端な重量値(95パーセンタイル重量、最大総重量)でのエラーは明示的な分析を受けます。これらのシナリオは運用データでの低い頻度にもかかわらず最大の安全リスクをもたらします。
検証タイムラインはシミュレーション完了から運用艦隊監視を通じて12~24ヶ月にわたり、飛行試験の利用可能性とデータ収集レートに依存します。
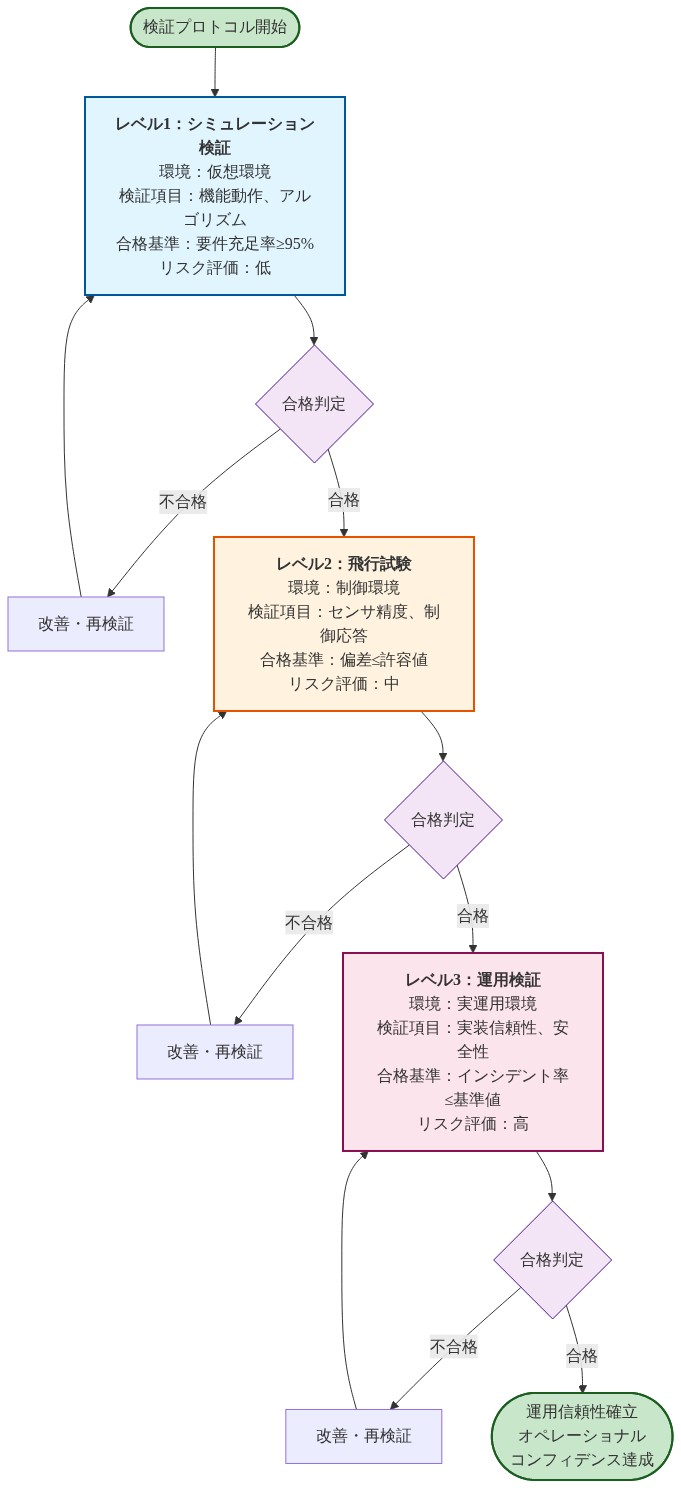
- 図12:段階的検証プロトコルの階層構造と運用信頼性確立フロー*
人間とマシンの重量推定において何が不確実なままなのか
本質的に問われているのは、ML推定値をパイロットのワークフローに統合しながら、適切な監視と意思決定権を維持できるかという点です。複数の未解決課題が注視を要求しています。
-
インターフェース設計と信頼性:* 重量推定値は、パイロットの意思決定を支援するのに十分な明確さで伝達される必要があります。同時にアラート疲労やオートメーションへの過度な依存を生じさせてはなりません。信頼区間や不確実性の定量化は、パイロットが解釈し行動できる形式で提示されなければなりません。しかし根本的な問いが残ります。パイロットは「2,150 ± 75 kg」という重量推定値をどう解釈すべきでしょうか。どの信頼度閾値でML推定値を経験則に基づく判断より優先させるべきでしょうか。インターフェース設計研究は限定的です。初期的なヒューマンファクター研究は、パイロットが明示的な不確実性の伝達と手動計算との比較を必要とし、適切な信頼度の校正を維持することを示唆しています。
-
乖離への運用手順:* ML推定値がパイロット計算値または過去のフライトデータと乖離する状況に対応する手順が必要です。パイロットは手動計算と矛盾するML推定値を受け入れるべきでしょうか。乖離が指定閾値を超える場合、どのような調査手順が適用されるべきでしょうか。これらの手順は、オートメーション受容(安全上の利益を無効化する過度な懐疑を回避)と適切な監視(誤った推定値の盲目的受容を防止)のバランスを取る必要があります。乖離イベントを捕捉し分析するための組織的学習プロセスは、いまだ十分に発展していません。
-
システム統合:* 重量推定値は従属システム全体に伝播する必要があります。重量・釣り合い計算、フライトマネジメントコンピュータの性能予測、燃料計画アルゴリズムです。統合ポイントはエラー伝播の機会をもたらします。重量推定における体系的バイアスは複数システムを通じてカスケード的に波及する可能性があります。現実的な統合シナリオ下でのエンドツーエンドシステム動作の検証は、いまだ不完全です。
-
乗務員訓練と能力:* パイロットと整備要員の訓練は、オートメーションへの適切な依存を促進しながら、重量関連の安全性に関する批判的思考を保持する必要があります。訓練カリキュラムは、故障モード(推定値が信頼できなくなる時期の認識)、手動バックアップ手順(オートメーションなしでの重量計算)、意思決定プロトコル(オートメーションと手動判断のいずれを信頼するか)に対応しなければなりません。ML基盤システムに対するパイロット理解を評価するための能力評価方法は、航空訓練基準においいまだ十分に発展していません。
-
組織的適応:* 成功した展開には、オペレータがアルゴリズム的意思決定支援に対応するため手順、訓練、監視慣行を適応させることが必要です。組織は継続的監視、モデル再訓練、性能フィードバックのプロセスを確立する必要があります。安全上重要な領域でML基盤システムを安全に運用するために必要な組織的学習は、ほぼ未開拓のままです。航空オペレータは、複数年の運用期間にわたってアルゴリズムシステムを管理するための確立された慣行を欠いています。
これらの課題は、単なる技術的解決策ではなく、オペレータがアルゴリズム的意思決定支援に適応する過程での組織的学習を要求しています。解決には、アルゴリズム開発者、ヒューマンファクター専門家、規制当局、運用フライトクルーの間での協働が必要です。従来のソフトウェア認証フレームワークを超える学際的な取り組みとなります。
実装ロードマップ:概念から運用展開へ
-
フェーズ1:基盤構築(1~6ヶ月)*
-
3~5社のオペレータパートナーから訓練データを確保(機密保持契約)
-
LSTM アーキテクチャを開発、初期モデル訓練を実施
-
ベースライン性能指標を確立
-
EASA との規制協議を開始
-
成果物: 訓練済みモデル、性能報告書、規制ロードマップ
-
コスト: 30万~50万ユーロ
-
リスク: データ利用可能性の遅延、規制ガイダンスの変更
-
フェーズ2:検証(7~12ヶ月)*
-
シミュレーション試験を実施、結果に基づきモデルを改善
-
アビオニクスハードウェア向けに最適化、レイテンシ・メモリ制約に対応
-
認証ドキュメント(MLRS、試験計画、トレーサビリティマトリックス)を準備
-
成果物: 最適化モデル、認証パッケージ、試験報告書
-
コスト: 40万~60万ユーロ
-
リスク: ハードウェア統合の複雑性、認証遅延
-
フェーズ3:認証(13~24ヶ月)*
-
規制当局の監視下での統制飛行試験
-
EASA 技術審査および条件付き承認
-
5~10機の航空機での運用試験、継続的監視
-
成果物: 規制承認、運用手順、乗務員訓練教材
-
コスト: 50万~80万ユーロ
-
リスク: 規制当局による却下、試験中の安全事象
-
フェーズ4:展開(25~36ヶ月)*
-
運用機材への段階的ロールアウト(50~200機)
-
乗務員訓練と認定
-
継続的監視とモデル保守
-
成果物: 展開システム、訓練済み乗務員、運用支援インフラ
-
コスト: 20万~40万ユーロ(50機コホートあたり)
-
リスク: 導入抵抗、予期しない運用上の問題
-
総投資見積もり:* 3年間で140万~230万ユーロ、100機以上の展開で損益分岐点に到達。
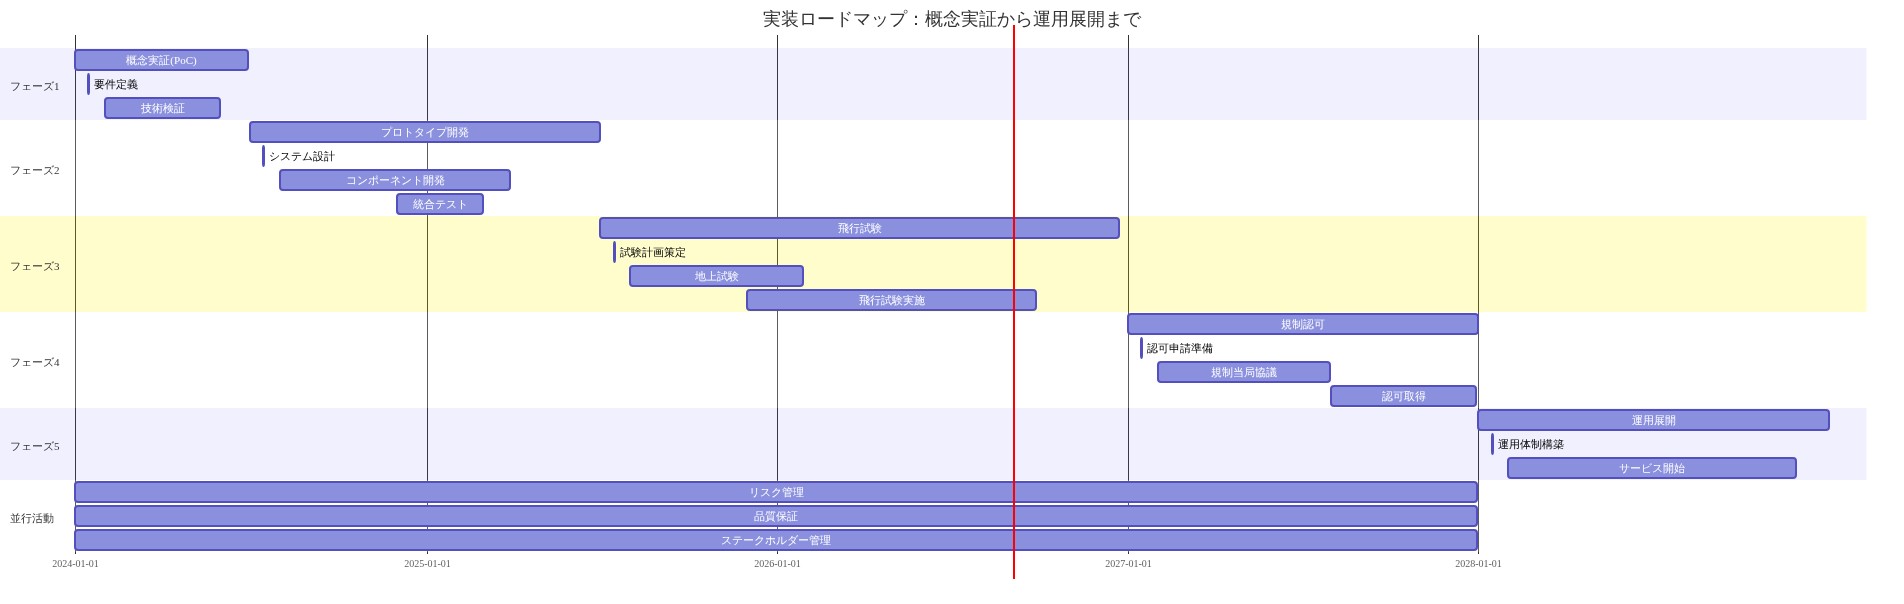
- 図15:ML重量推定システム実装ロードマップ(ガントチャート形式)*